
해킹 원인 분석, 홈페이지 침입 경로를 찾는 기본 순서 6단계
해킹 원인 분석은 처음 이상이 생긴 시점을 정하고, 그 전후의 로그·파일·계정 변화를 맞춰 보며 침입 경로를 좁혀 가는 작업입니다. 이 글에서는 운영자가 직접 해 볼 수 있는 6단계 순서와 홈페이지에서 자주 확인되는 침입 경로, 전문가에게 넘길 때 준비할 자료를 정리했습니다.
해킹 원인 분석이 필요한 이유
해킹을 당하면 사이트를 빨리 되살리는 데만 신경 쓰기 쉽습니다. 하지만 들어온 길을 막지 않고 복구만 하면, 공격자는 같은 길로 다시 들어와 같은 일을 반복할 수 있습니다.
원인 분석의 목적은 범인을 찾는 것이 아니라 세 가지 질문에 답하는 것입니다. 언제 처음 들어왔는가, 어떤 경로로 들어왔는가, 들어와서 무엇을 건드렸는가입니다. 이 답이 있어야 복구할 백업 시점을 고르고, 막아야 할 곳을 정하고, 신고가 필요한지 판단할 수 있습니다. 해킹을 발견한 직후의 대처 순서는 홈페이지 해킹 대처 순서에서 먼저 확인하세요.
해킹 원인 분석 기본 순서 6단계
분석은 증거가 남아 있을 때만 가능합니다. 아래 단계를 시작하기 전에 로그와 의심 파일을 지우지 않고 사본으로 남겨 두어야 합니다.
- 기준 시점 정하기: 이상한 화면을 처음 본 시각, 고객 신고 시각, 보안 알림 시각을 모아 가장 이른 시점을 기준으로 잡습니다.
- 바뀐 파일 찾기: 기준 시점 전후로 수정되거나 새로 생긴 파일을 수정 시각 순으로 정리합니다. 가장 먼저 생긴 의심 파일이 단서가 됩니다.
- 계정 기록 보기: 관리자 화면, 서버 접속, 호스팅 관리 화면의 로그인 기록에서 평소와 다른 시간대나 접속 위치가 있는지 봅니다.
- 접속 로그 맞춰 보기: 의심 파일이 생긴 시각의 웹 서버 접속 기록을 찾아, 그 직전에 어떤 주소로 요청이 들어왔는지 확인합니다.
- 경로 후보 좁히기: 요청이 들어온 기능이 무엇인지 보고, 아래 표의 대표적인 침입 경로 가운데 어디에 해당하는지 판단합니다.
- 결론과 조치 기록: 확인한 사실과 추정을 나눠 적고, 막은 조치와 남은 확인 사항을 문서로 남깁니다.
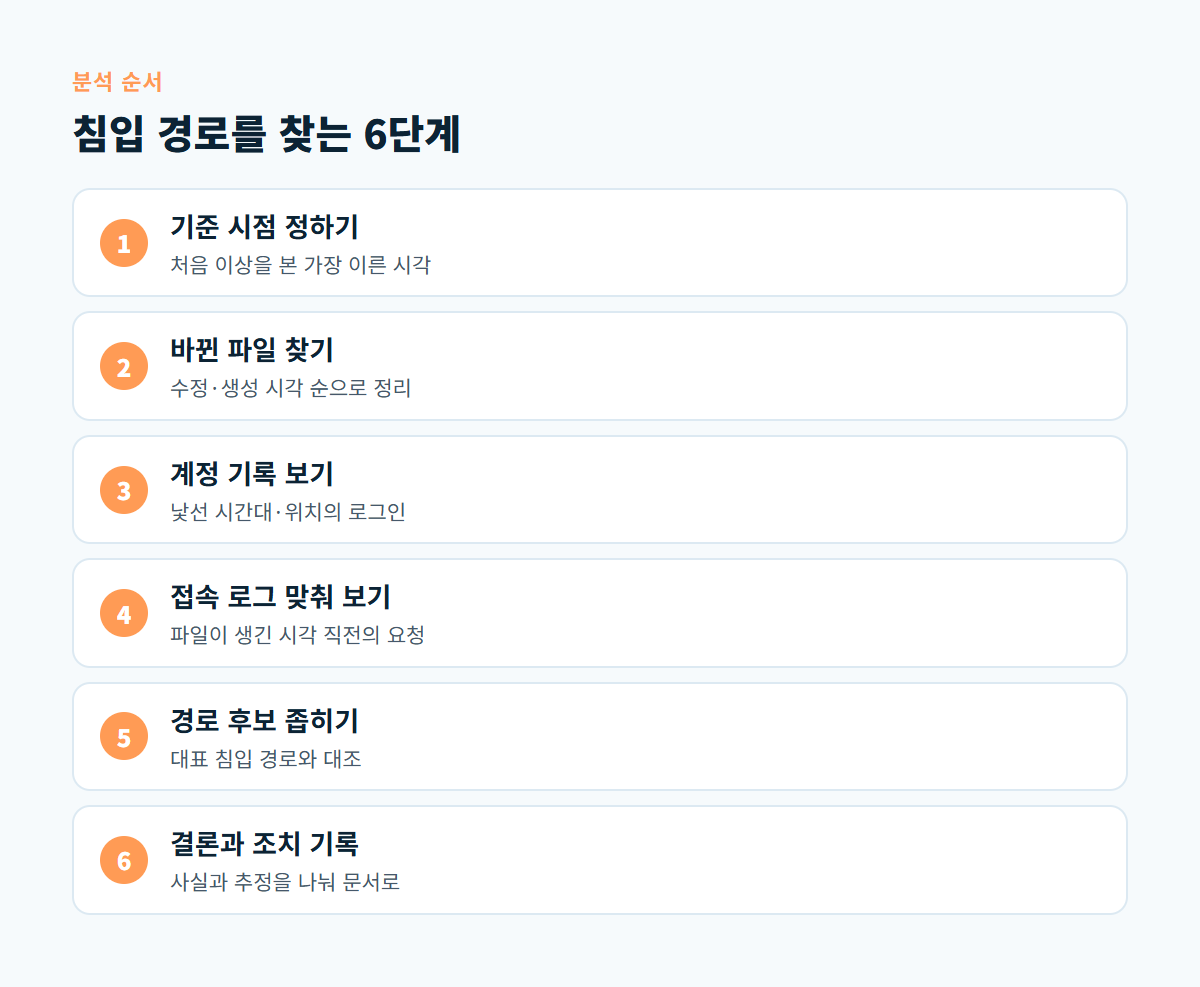
그림의 2단계와 4단계를 같은 시각으로 맞추는 것이 핵심입니다. 파일이 생긴 시각과 접속 기록의 시각이 맞아떨어지는 지점에서 침입 경로가 드러나는 경우가 많습니다. 접속 기록을 읽는 기초는 서버 접속 로그 확인, 처음 읽는 운영자를 위한 기초 5단계에 정리했습니다.
시간대를 먼저 맞추세요
서버 로그는 협정 세계시로, 관리자 화면은 한국 시간으로 기록되는 경우가 있습니다. 두 기록의 시간대가 다르면 아홉 시간 차이 때문에 엉뚱한 요청을 원인으로 볼 수 있으니, 비교하기 전에 각 기록의 시간대를 확인합니다.
홈페이지에서 자주 확인되는 침입 경로
아래 표는 작은 홈페이지에서 흔히 확인되는 침입 경로와 각각 어떤 흔적으로 의심할 수 있는지, 확인되면 무엇을 막아야 하는지 비교한 것입니다.
| 침입 경로 | 남는 흔적 | 막는 방법 |
|---|---|---|
| 오래된 프로그램·플러그인 | 특정 플러그인 주소로 들어온 요청 뒤에 파일 생성 | 업데이트 또는 제거 |
| 유출되거나 약한 비밀번호 | 낯선 위치·시간대의 정상 로그인 기록 | 비밀번호 교체, 2단계 인증 |
| 파일 업로드 기능 | 업로드 폴더에 실행 가능한 파일 | 허용 형식 제한, 업로드 폴더 실행 금지 |
| 노출된 설정·백업 파일 | 설정 파일이나 압축 파일 주소로 들어온 요청 | 웹에서 열리지 않게 옮기거나 삭제 |
| 관리자 PC 감염 | 담당자 근무 시간의 정상 로그인 뒤 이상 변경 | PC 점검, 모든 비밀번호 교체 |
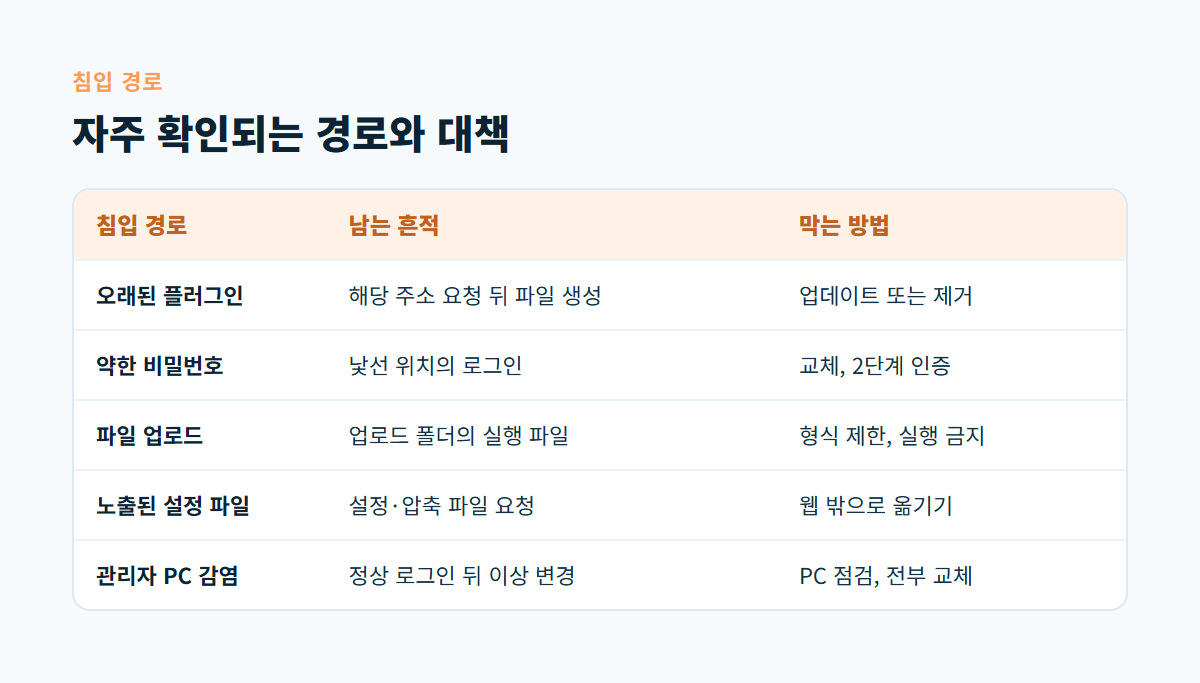
표의 경로는 하나만 해당하지 않을 수도 있습니다. 예를 들어 플러그인 취약점으로 들어온 뒤 관리자 계정을 새로 만들었다면, 플러그인 업데이트와 계정 정리를 모두 해야 합니다.
사실과 추정을 나눠 적는 이유
분석 결과를 정리할 때는 로그와 파일로 확인한 사실과, 정황으로 보아 그럴 것이라는 추정을 나눠 적습니다. 추정을 사실처럼 적으면 다른 경로를 막지 않고 넘어갈 수 있고, 신고서나 고객 안내에도 잘못된 내용이 들어갈 수 있습니다. 확인이 안 된 부분은 확인 필요라고 남겨 두고 나중에 보완합니다.
전문가에게 넘길 때 준비할 자료
로그가 너무 많거나 흔적을 찾기 어렵다면 전문가에게 분석을 맡기는 편이 빠릅니다. 아래 자료를 미리 모아 두면 분석 시간이 줄어듭니다.
- 처음 이상을 발견한 시각과 증상, 화면 캡처
- 웹 서버 접속 로그와 오류 로그 사본, 관리자 활동 기록
- 의심 파일 목록과 수정 시각, 지우지 않은 파일 사본
- 홈페이지 프로그램과 플러그인의 이름과 버전
- 최근 몇 달 안에 사이트를 수정한 사람과 작업 내용
로그는 호스팅 업체가 짧은 기간만 보관하는 경우가 있습니다. 증거를 남기는 구체적인 방법은 침해사고 증거 보존 글에서 이어서 볼 수 있습니다.
디코랩이 돕는 방식
디코랩은 운영 중인 홈페이지의 수정과 점검, 개선을 맡고 있습니다. 해킹 뒤 원인을 찾기 어렵다면 위 자료를 정리해 상담을 요청해 주세요. 복구 뒤 비슷한 약점이 남아 있는지 확인하려면 웹사이트 취약점 점검 서비스를 참고할 수 있습니다.
자주 묻는 질문
로그가 이미 지워졌으면 원인을 찾을 수 없나요?
파일 수정 시각, 관리자 활동 기록, 호스팅 업체에 남은 기록으로 일부를 추정할 수 있습니다. 다만 확인할 수 있는 범위가 줄어들므로 다음부터는 로그를 서버 밖에도 보관하는 것이 좋습니다.
원인을 못 찾으면 어떻게 하나요?
확인하지 못한 경로를 모두 막는다는 생각으로 비밀번호 교체, 전체 업데이트, 쓰지 않는 기능 삭제를 함께 진행합니다. 그 뒤 몇 주 동안 파일 변경과 로그인 기록을 지켜봅니다.
분석은 얼마나 걸리나요?
남은 로그의 양과 사이트 구조에 따라 크게 달라집니다. 기준 시점이 분명하고 로그가 남아 있으면 범위를 빨리 좁힐 수 있습니다.
원인 분석과 신고 중 무엇을 먼저 하나요?
신고에는 기한이 있으므로 원인을 다 밝히기 전이라도 확인된 사실로 먼저 신고하고, 분석 결과는 나중에 보완하는 것이 좋습니다. 신고 기준은 보호나라나 118 상담으로 확인하세요.
해킹 원인을 함께 확인해야 한다면 사이트 주소와 발견 시각을 적어 디코랩 프로젝트 문의로 보내 주세요.
댓글0
댓글 작성 권한이 없습니다