
서버 접속 로그 확인, 처음 읽는 운영자를 위한 기초 5단계
서버 접속 로그 확인은 로그가 어디에 있는지 찾고, 한 줄에 담긴 접속 IP·시각·요청 주소·응답 코드를 읽은 뒤, 같은 IP의 반복 요청과 오류 급증 같은 이상 신호를 찾는 순서로 하면 됩니다. 이 글에서는 로그의 종류, 한 줄 읽는 법, 확인 5단계를 정리했습니다.
서버 접속 로그란 무엇이고 왜 봐야 하나
웹 서버는 누군가 사이트에 접속할 때마다 그 요청을 한 줄씩 기록합니다. 이 기록이 접속 로그(액세스 로그)이고, 처리 중에 생긴 문제는 오류 로그(에러 로그)에 따로 남습니다. 평소에는 들여다볼 일이 적지만, 사이트가 느려지거나 해킹이 의심될 때 원인을 찾는 가장 중요한 단서가 됩니다.
로그는 보관 기간이 정해져 있어 일정 시간이 지나면 지워지는 경우가 많습니다. 문제가 생겼을 때 가장 먼저 할 일은 로그를 지우지 않고 보존하는 것입니다. 호스팅을 쓰고 있다면 로그 보관 기간과 내려받는 방법을 미리 확인해 두세요.
홈페이지 운영에서 보는 로그의 종류
아래 표는 홈페이지 운영자가 접할 수 있는 로그를 종류별로 무엇을 기록하는지와 주로 어디서 확인하는지로 비교한 것입니다.
| 로그 종류 | 기록하는 내용 | 확인하는 곳 |
|---|---|---|
| 웹 서버 접속 로그 | 방문자 요청마다 IP, 시각, 주소, 응답 코드 | 호스팅 관리 화면 또는 서버의 로그 폴더 |
| 웹 서버 오류 로그 | 요청 처리 중 생긴 오류와 경고 | 접속 로그와 같은 위치 |
| 관리자 로그인 기록 | 홈페이지 관리자 화면 로그인 성공·실패 | 홈페이지 프로그램의 관리자 화면 |
| 서버 원격 접속 기록 | SSH·SFTP 같은 서버 접속 시도 | 서버 관리자 또는 호스팅 업체에 요청 |
공유 호스팅에서는 서버 원격 접속 기록을 직접 볼 수 없는 경우가 많습니다. 이때는 호스팅 업체에 필요한 기간의 기록을 요청합니다. 요청할 때는 사이트 주소, 확인하고 싶은 날짜와 시간대, 의심되는 증상을 함께 적으면 업체가 필요한 부분을 빨리 찾을 수 있습니다. 평소에 로그를 내려받는 메뉴가 어디 있는지 한 번 열어 보는 것만으로도 사고 때 시간을 크게 줄일 수 있습니다.
접속 로그 한 줄 읽는 법
Apache 웹 서버의 Log Files 공식 문서에 따르면 흔히 쓰는 Combined 형식의 접속 로그 한 줄에는 다음 정보가 차례로 들어 있습니다. 다른 웹 서버도 이름과 순서만 조금 다를 뿐 담는 정보는 비슷합니다.
- 접속 IP: 요청을 보낸 곳의 주소입니다. 프록시를 거치면 원래 사용자 대신 프록시 주소가 남습니다.
- 시각: 서버가 요청을 받은 날짜와 시간, 시간대입니다.
- 요청 내용: 요청 방식(GET·POST 등)과 요청한 주소입니다.
- 응답 코드: 2xx는 성공, 3xx는 다른 주소로 이동, 4xx는 요청 쪽 오류, 5xx는 서버 오류를 뜻합니다.
- 응답 크기: 서버가 보낸 내용의 크기입니다.
- 참조 주소와 브라우저 정보: 어느 페이지를 거쳐 왔는지, 어떤 브라우저나 프로그램이 요청했는지입니다.
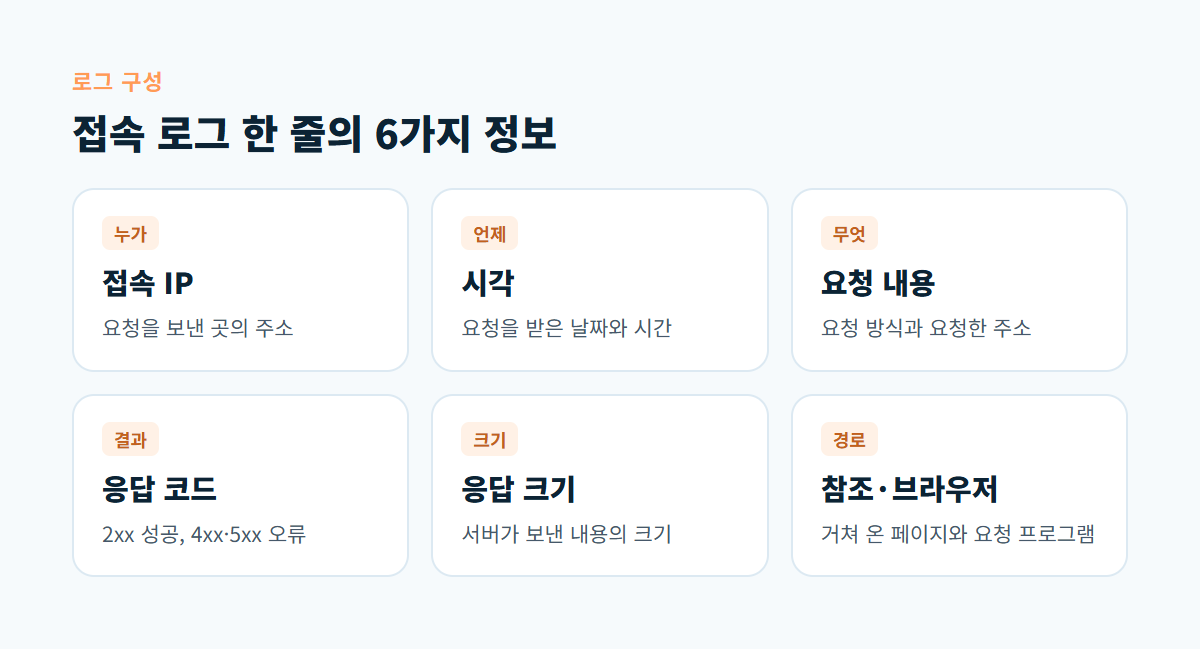
그림의 여섯 칸 가운데 처음 읽을 때는 IP, 시각, 요청 주소, 응답 코드 네 가지만 보면 충분합니다. 브라우저 정보는 스스로 적어 보내는 값이라 그대로 믿지 않습니다.
서버 접속 로그 확인 5단계
로그는 양이 많아서 처음부터 끝까지 읽을 수 없습니다. 아래 순서로 범위를 좁히면 처음 보는 사람도 흐름을 잡을 수 있습니다.
- 위치와 보관 기간 확인: 호스팅 관리 화면이나 서버에서 로그가 어디에 있고 며칠치가 남는지 확인합니다.
- 기간 정하기: 문제가 처음 보인 시점 전후로 볼 기간을 정해 그 부분만 내려받습니다.
- 응답 코드로 거르기: 4xx·5xx가 갑자기 늘어난 시간대를 먼저 찾습니다.
- IP와 주소로 묶기: 같은 IP가 짧은 시간에 반복해서 요청한 주소, 관리자 로그인 주소로 몰린 요청을 확인합니다.
- 보존하고 공유하기: 이상한 부분을 찾았다면 원본 로그를 따로 보관하고 유지보수 담당자나 호스팅 업체에 알립니다.
로그에서 눈여겨볼 이상 신호
다음과 같은 기록은 바로 침해를 뜻하지는 않지만 확인이 필요한 신호입니다.
- 같은 IP에서 관리자 로그인 실패가 짧은 시간에 반복된다.
- 사이트에 없는 주소를 차례로 요청해 404가 대량으로 남는다.
- 업로드 폴더 안의 파일을 직접 실행하려는 요청이 보인다.
- 평소 쓰지 않는 시간대에 관리자 화면 접속이 성공했다.
- 5xx 오류나 전체 요청 수가 갑자기 크게 늘었다.
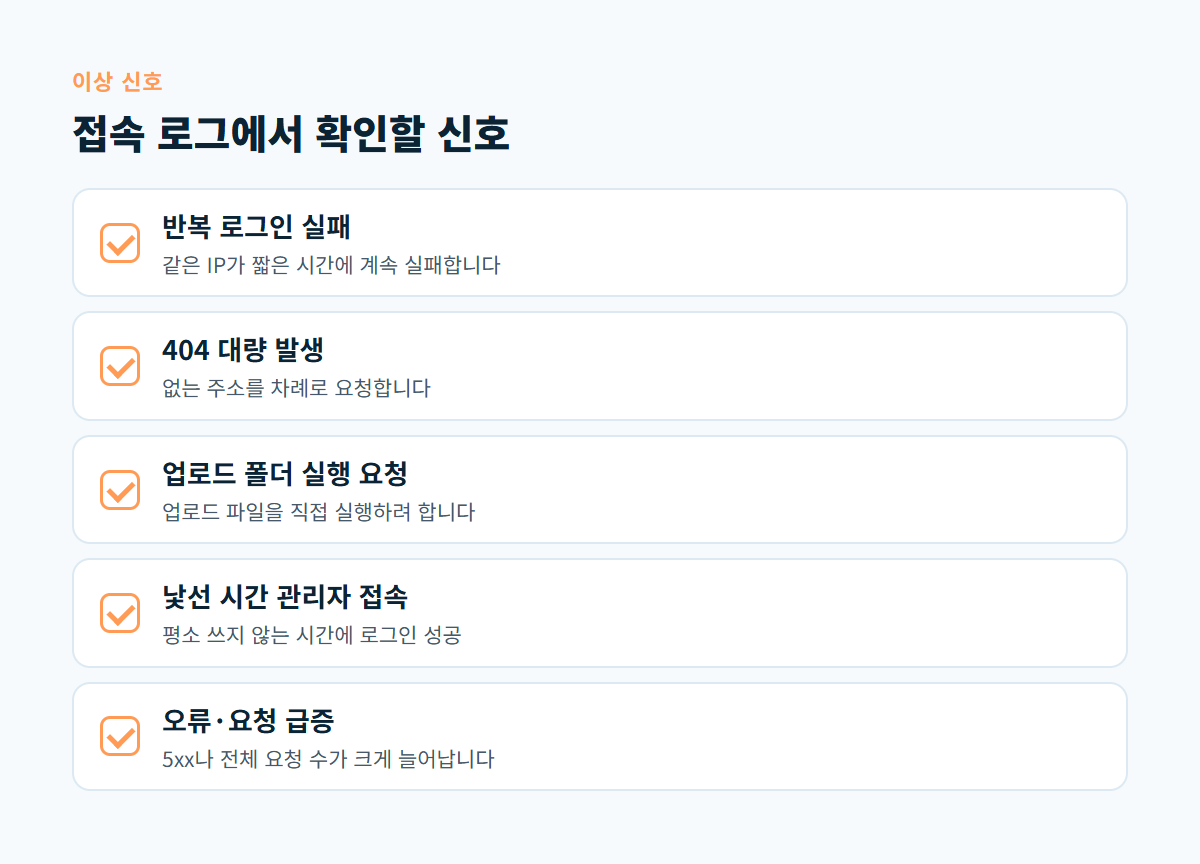
체크리스트 첫 항목처럼 로그인 시도가 반복된다면 로그인 제한부터 걸어 두는 것이 좋습니다. 방법은 무차별 로그인 시도 차단 방법에 정리했습니다. 해킹 흔적이 의심되면 보호나라의 해킹진단도구처럼 기업이 신청해 쓸 수 있는 점검 도구도 있습니다.
개인정보 접속기록과의 차이
회원 정보를 다루는 관리자 화면의 접속기록은 웹 서버 로그와 별개로 보관 기준이 정해져 있을 수 있습니다. 이 기준은 개인정보 접속기록 보관 기준에서 따로 다뤘습니다.
디코랩이 돕는 방식
디코랩은 운영 중인 사이트의 유지보수와 오류 확인을 맡습니다. 로그에서 이상한 부분을 찾았거나 어디서 로그를 봐야 할지 모르겠다면 유지보수 상담에서 함께 확인할 수 있습니다. 맡길 수 있는 작업은 디코랩 서비스 소개에 정리되어 있습니다.
자주 묻는 질문
로그에 낯선 해외 IP가 많은데 해킹인가요?
검색 로봇이나 자동 점검 프로그램도 해외 IP로 접속하므로 IP만으로는 판단할 수 없습니다. 어떤 주소를 요청했고 응답이 성공이었는지를 함께 봐야 합니다.
로그는 얼마나 보관해야 하나요?
웹 서버 로그의 보관 기간은 호스팅과 서버 설정에 따라 다릅니다. 사고 때 원인을 찾으려면 최소 몇 주 이상은 남아 있는 것이 좋으므로 현재 설정을 확인해 보세요.
로그 파일을 열었더니 글자가 너무 많아요.
전체를 읽지 말고 문제가 생긴 날짜와 응답 코드로 먼저 거르세요. 호스팅 관리 화면에 통계 기능이 있다면 시간대별 요청 수부터 보는 것도 방법입니다.
로그에서 이상한 기록을 발견했는데 판단이 어렵다면 사이트 주소와 확인한 시간대를 적어 디코랩 프로젝트 문의로 보내 주세요.
댓글0
댓글 작성 권한이 없습니다