
보안 점검 업체 선택, 점검·관제 업체를 고르는 기준 6가지
보안 점검 업체 선택은 먼저 필요한 서비스가 점검인지 관제인지 정하고, 범위·방법·보고서·재점검·사후 지원을 비교하면 됩니다. 이 글에서는 취약점 점검·모의해킹·보안 관제의 차이와 업체를 고르는 6가지 기준, 견적을 받기 전에 물어볼 질문을 정리했습니다.
점검·모의해킹·관제는 무엇이 다른가
보안 업체에 문의하면 비슷해 보이는 서비스 이름을 여럿 듣게 됩니다. 아래 표는 작은 회사가 자주 접하는 세 가지 서비스의 목적과 방식, 어울리는 경우를 비교한 것입니다.
| 서비스 | 무엇을 하나 | 어울리는 경우 |
|---|---|---|
| 취약점 점검 | 정해진 점검 항목에 따라 알려진 약점이 있는지 확인 | 정기적으로 기본 상태를 확인하고 싶을 때 |
| 모의해킹 | 허락받은 범위에서 실제 공격자처럼 침투를 시도해 위험을 확인 | 회원·결제처럼 중요한 기능을 깊이 확인할 때 |
| 보안 관제 | 접속과 공격 시도를 계속 지켜보고 이상이 있으면 알림·대응 | 사이트가 크고 실시간 감시가 필요할 때 |
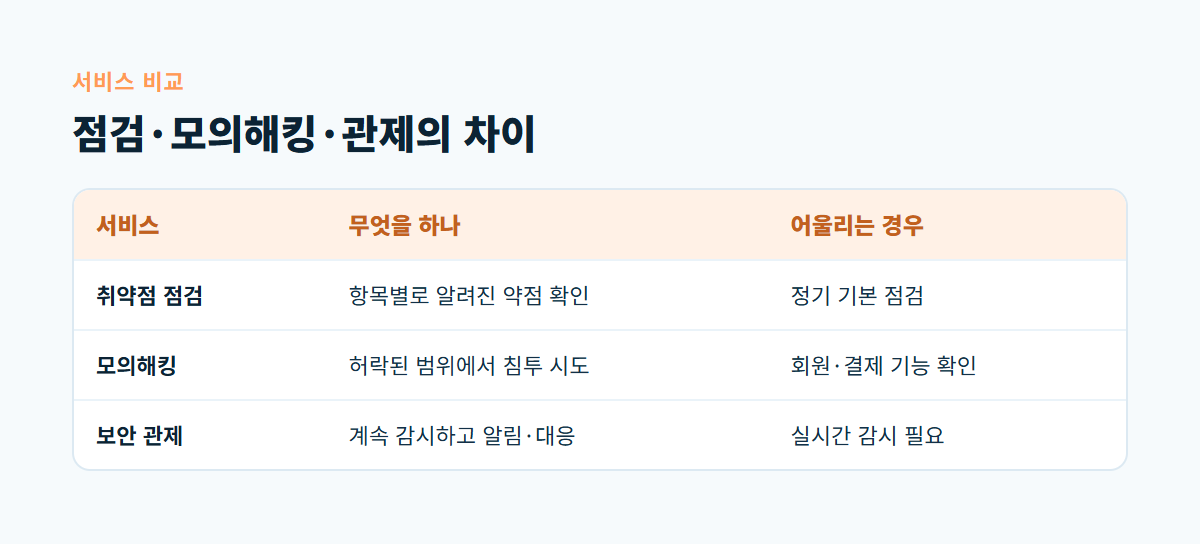
표처럼 점검과 모의해킹은 특정 시점의 상태를 확인하는 일이고, 관제는 계속 지켜보는 일입니다. 소개용 홈페이지라면 정기 취약점 점검으로 시작하는 경우가 많고, 회원과 결제 기능이 있다면 모의해킹을 함께 검토합니다. 모의해킹의 범위를 정하는 법은 모의해킹 글에서 따로 다룹니다.
보안 점검 업체를 고르는 기준 6가지
필요한 서비스를 정했다면 업체를 비교할 차례입니다. 가격만 보고 고르면 보고서만 두껍고 정작 고칠 방법이 없는 결과를 받을 수 있으니, 아래 기준을 함께 봅니다.
- 점검 범위가 분명한가: 어떤 주소와 기능, 관리자 화면, 서버까지 보는지 견적서에 적혀 있는지 확인합니다.
- 점검 방법을 설명하는가: 자동 도구만 쓰는지, 사람이 직접 확인하는 항목이 있는지, 운영 중인 사이트에 부담을 주지 않는 방법인지 묻습니다.
- 보고서가 읽히는가: 발견 항목마다 위험도와 재현 조건, 고치는 방법이 적혀 있는지 보고서 예시를 요청합니다.
- 재점검이 포함되는가: 조치한 뒤 정말 고쳐졌는지 다시 확인해 주는지, 추가 비용이 드는지 확인합니다.
- 비밀 유지와 자료 관리: 점검 중 얻은 계정과 결과 자료를 어떻게 보관하고 언제 폐기하는지 계약에 넣습니다.
- 사후 지원과 연락 체계: 위험한 문제가 발견되면 언제 누구에게 바로 알려 주는지, 조치 방법을 문의할 수 있는지 봅니다.
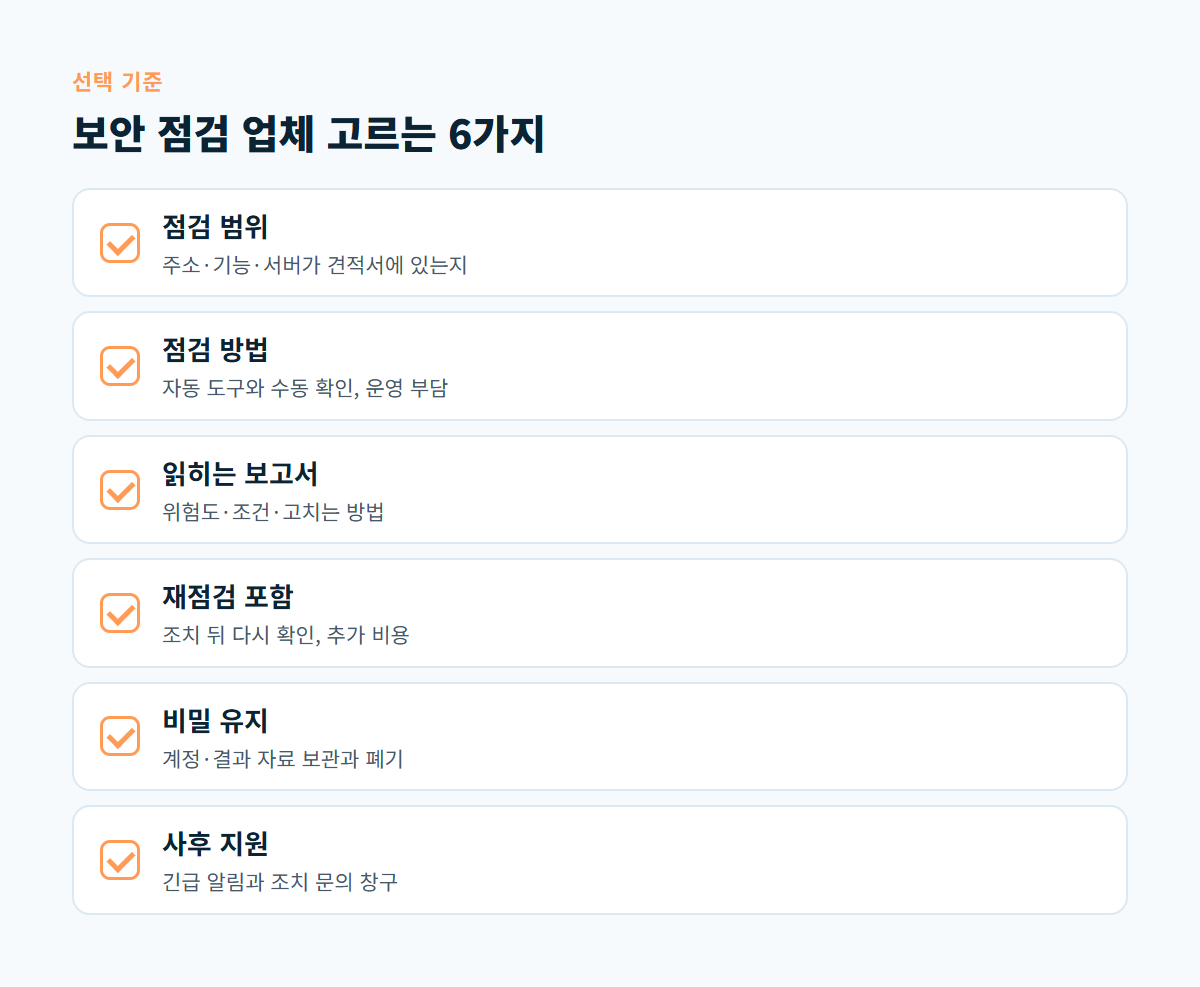
체크리스트 가운데 3번 보고서와 4번 재점검이 실제 효과를 가르는 경우가 많습니다. 발견만 하고 고치지 못하면 점검 비용이 그대로 남을 뿐이므로, 보고서를 받은 뒤 조치까지 이어지는 흐름을 먼저 확인합니다. 보고서를 읽고 조치 순서를 정하는 방법은 취약점 진단 보고서 글에서 이어집니다.
홈페이지를 만든 업체와 점검 업체가 다를 때
점검 업체는 문제를 찾고, 고치는 일은 홈페이지를 관리하는 쪽이 맡는 경우가 많습니다. 점검을 의뢰하기 전에 유지보수 업체에 일정을 알리고, 결과를 누가 언제 고칠지 미리 정해 두면 보고서가 서랍에 묻히지 않습니다.
견적을 받기 전에 물어볼 질문
여러 업체에 같은 질문을 보내면 비교가 쉬워집니다. 아래 질문을 견적 요청 메일에 함께 적어 보세요.
- 점검 대상 주소와 기능 목록을 기준으로 어디까지 점검하나요?
- 운영 중인 사이트에서 점검하나요, 시험용 사이트가 따로 필요한가요?
- 점검 기간과 보고서를 받기까지 걸리는 시간은 어느 정도인가요?
- 보고서 예시를 볼 수 있나요? 위험도는 어떤 기준으로 매기나요?
- 조치 후 재점검은 몇 번까지 포함되나요?
- 점검 중 얻은 계정과 자료는 언제 어떻게 폐기하나요?
답변이 구체적이지 않거나 범위를 문서로 정해 주지 않는 업체는 피하는 것이 좋습니다.
계약서와 범위 문서에 남길 것
견적을 비교해 업체를 정했다면 구두로 나눈 내용을 문서로 옮깁니다. 점검 대상 주소 목록과 제외 대상, 점검 기간과 시간대, 점검자에게 줄 계정과 회수 시점, 보고서 제출일과 재점검 횟수, 점검 자료의 폐기 시점을 적어 두면 나중에 범위를 두고 다툴 일이 줄어듭니다. 점검 도중 위험한 문제가 나오면 보고서를 기다리지 않고 바로 알려 달라는 내용도 함께 넣어 두세요.
점검을 얼마나 자주 받을지는 홈페이지 취약점 점검 주기, 월·분기·연 단위로 나누는 기준을 참고해 정합니다.
디코랩이 돕는 방식
디코랩은 웹사이트 취약점 점검 서비스를 운영하며, 점검 대상과 범위는 상담 후 제안합니다. 서비스 소개는 웹사이트 취약점 점검 서비스에서 확인할 수 있습니다. 다른 업체의 보고서를 받았는데 고칠 사람이 없다면 보고서 내용을 바탕으로 수정 범위를 함께 정할 수도 있습니다.
자주 묻는 질문
작은 소개용 홈페이지도 보안 점검이 필요한가요?
회원 기능이 없어도 문의 폼, 관리자 화면, 오래된 프로그램 같은 약점은 있을 수 있습니다. 규모에 맞춰 범위를 좁힌 정기 점검으로 시작하면 부담을 줄일 수 있습니다.
무료 자동 검사 도구로 대신할 수 있나요?
자동 도구는 알려진 기본 항목을 빠르게 확인하는 데 도움이 됩니다. 다만 로그인 뒤 기능이나 권한 문제처럼 사람이 확인해야 하는 부분은 놓칠 수 있습니다.
점검 중에 사이트가 멈출 수 있나요?
점검 방법에 따라 서버에 부담이 갈 수 있습니다. 점검 시간대와 방법을 미리 합의하고, 시작 전에 백업을 받아 두는 것이 좋습니다.
관제 서비스는 언제 필요한가요?
방문자가 많거나 회원·결제 정보를 다루어 실시간 감시가 필요한 경우에 검토합니다. 작은 사이트라면 먼저 접속 장애·변조 감시 같은 기본 모니터링부터 갖추는 경우가 많습니다.
우리 사이트에 맞는 점검 범위가 궁금하다면 사이트 주소와 주요 기능을 적어 디코랩 프로젝트 문의로 보내 주세요.
댓글0
댓글 작성 권한이 없습니다