
클라우드 서버 보안, 보안 그룹·접속 키·콘솔 계정 점검 6가지
클라우드 서버 보안은 보안 그룹, 접속 키, 콘솔 계정 세 곳을 함께 관리해야 지킬 수 있습니다. 이 글에서는 홈페이지를 클라우드 서버에 올린 작은 회사가 세 영역에서 확인할 6가지 점검 항목과 처음 설정할 때의 순서를 정리했습니다.
클라우드 서버 보안이 일반 서버와 다른 점
클라우드 서버는 웹 화면(콘솔)에서 몇 번의 클릭으로 서버를 만들고 지울 수 있습니다. 편리한 만큼 콘솔에 들어갈 수 있는 사람은 서버를 통째로 지우거나, 방화벽 규칙을 바꾸거나, 새 서버를 만들어 요금을 쌓을 수도 있습니다. 서버 안을 아무리 잘 지켜도 콘솔 계정이 털리면 소용이 없습니다.
그래서 클라우드에서는 서버 안의 설정과 함께 서버 바깥의 세 영역을 따로 관리해야 합니다. 들어오는 접속을 거르는 보안 그룹, 서버에 들어가는 접속 키, 그리고 모든 것을 바꿀 수 있는 콘솔 계정입니다. 세 영역 가운데 콘솔 계정이 가장 강한 권한을 가지므로 가장 먼저 지킵니다.
세 영역이 각각 지키는 것
아래 표는 클라우드 서버 보안의 세 영역이 무엇을 지키고 무엇이 잘못되기 쉬운지 비교한 것입니다.
| 영역 | 지키는 것 | 잘못되기 쉬운 설정 |
|---|---|---|
| 보안 그룹 | 서버로 들어오는 네트워크 접속 | 관리 포트를 모든 주소에 허용 |
| 접속 키 | 서버 안으로 들어가는 관리 접속 | 키 파일을 여러 사람이 복사해 공유 |
| 콘솔 계정 | 서버 생성·삭제·설정 변경 전체 | 최고 권한 계정을 일상 작업에 사용 |
표에서 보듯 세 영역은 서로 다른 문을 지킵니다. 하나만 잘해서는 다른 문이 열려 있을 수 있으므로, 점검도 세 영역을 모두 봐야 합니다.
클라우드 서버 보안 점검 6가지
아래 여섯 가지는 클라우드 서비스 종류와 관계없이 공통으로 확인할 항목입니다. 메뉴 이름은 서비스마다 다를 수 있습니다.
- 최고 권한 계정 잠그기: 클라우드 계정을 처음 만들 때 생긴 최고 권한 계정에 2단계 인증을 켜고, 일상 작업에는 쓰지 않습니다.
- 사람별 콘솔 계정 만들기: 콘솔에 들어갈 사람마다 계정을 따로 만들고 필요한 권한만 줍니다.
- 보안 그룹 관리 포트 좁히기: SSH 같은 관리 포트는 관리자 IP에서만 접속되게 하고, 웹 접속만 전체에 엽니다.
- 접속 키 사람별로 나누기: 서버 접속 키를 한 개 만들어 돌려 쓰지 말고, 사람마다 키를 등록하고 떠나면 지웁니다.
- 쓰지 않는 자원 정리: 테스트로 만든 서버, 열어 둔 보안 그룹 규칙, 오래된 스냅샷을 정리합니다.
- 요금·로그인 알림 켜기: 요금이 갑자기 늘거나 최고 권한 계정으로 로그인하면 알림을 받게 설정합니다.
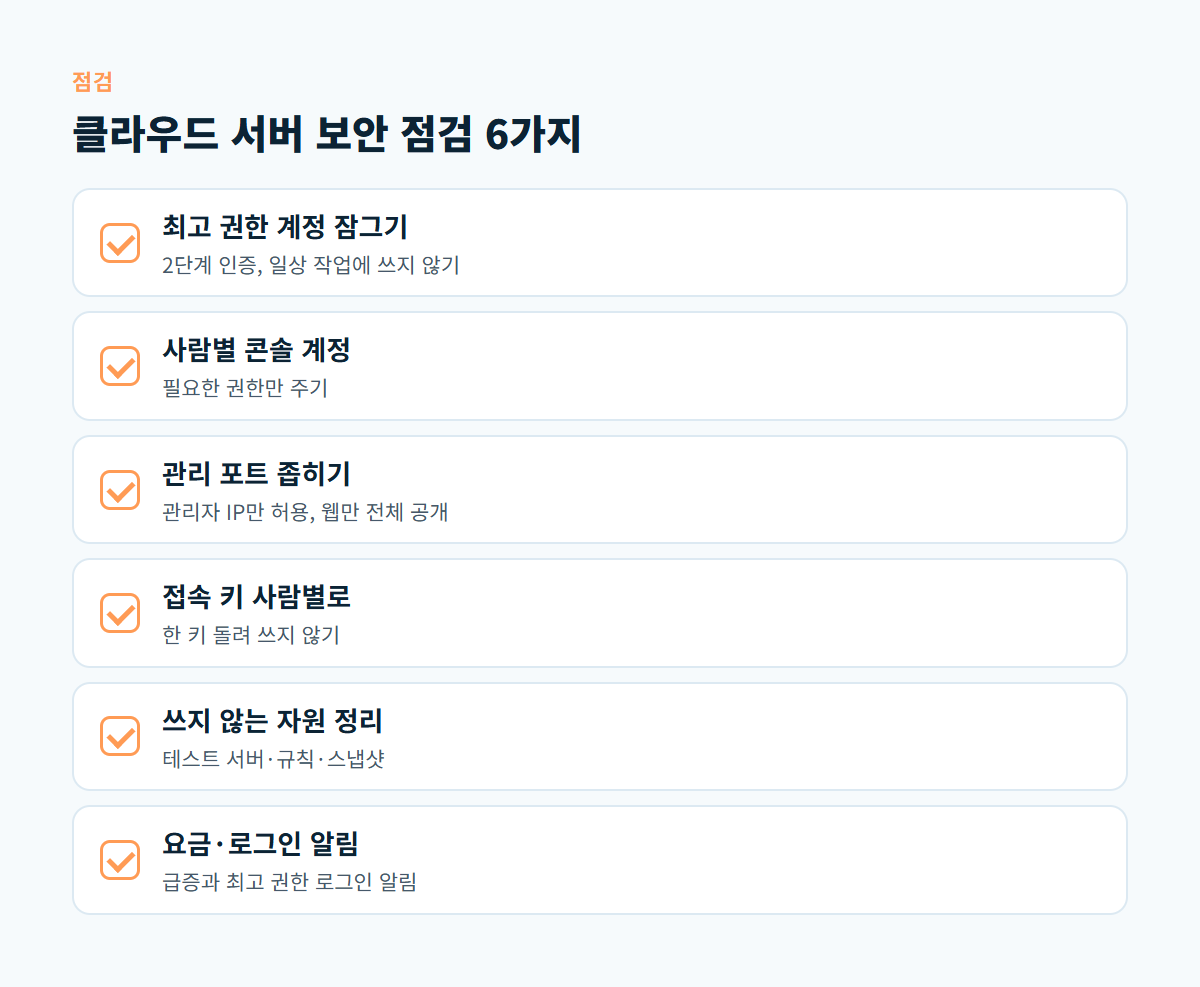
체크리스트의 처음 두 항목이 콘솔 계정, 세 번째가 보안 그룹, 네 번째가 접속 키에 해당합니다. 마지막 두 항목은 문제가 생겼을 때 빨리 알아차리기 위한 장치입니다.
공식 문서에서 확인한 기준
AWS의 루트 사용자 모범 사례 문서는 최고 권한 계정인 루트 사용자를 꼭 필요한 작업에만 쓰고, 2단계 인증을 켜고, 루트 사용자용 액세스 키를 만들지 말라고 안내합니다. 또 보안 그룹 설명서는 SSH나 원격 데스크톱 포트를 열 때 특정 IP 범위만 허용하고 큰 포트 범위를 열지 말라고 권합니다. 다른 클라우드 서비스도 이름만 다를 뿐 같은 원칙을 따릅니다.
쓰지 않는 자원이 위험한 이유
테스트로 만든 서버는 업데이트 대상에서 빠지기 쉽고, 오래된 스냅샷이나 디스크 이미지에는 예전 설정 파일과 데이터가 그대로 남아 있습니다. 이런 자원은 요금을 계속 만들 뿐 아니라, 관리하는 사람이 없는 출입구가 됩니다. 분기마다 콘솔의 자원 목록을 보고 용도를 모르는 것은 담당자에게 확인한 뒤 정리합니다.
클라우드 서버 처음 설정 순서
새로 클라우드 서버를 만든다면 서버를 띄우기 전에 계정부터 정리하는 순서가 안전합니다.
- 최고 권한 계정에 2단계 인증을 켜고, 결제·복구 연락처를 회사 공용 메일로 정합니다.
- 작업할 사람의 콘솔 계정을 만들고 권한을 정합니다.
- 웹 접속과 관리자 IP의 관리 접속만 허용하는 보안 그룹을 먼저 만듭니다.
- 서버를 만들 때 그 보안 그룹과 관리자 본인의 접속 키를 지정합니다.
- 서버 안에서 비밀번호 로그인을 끄고 운영체제 업데이트를 적용합니다.
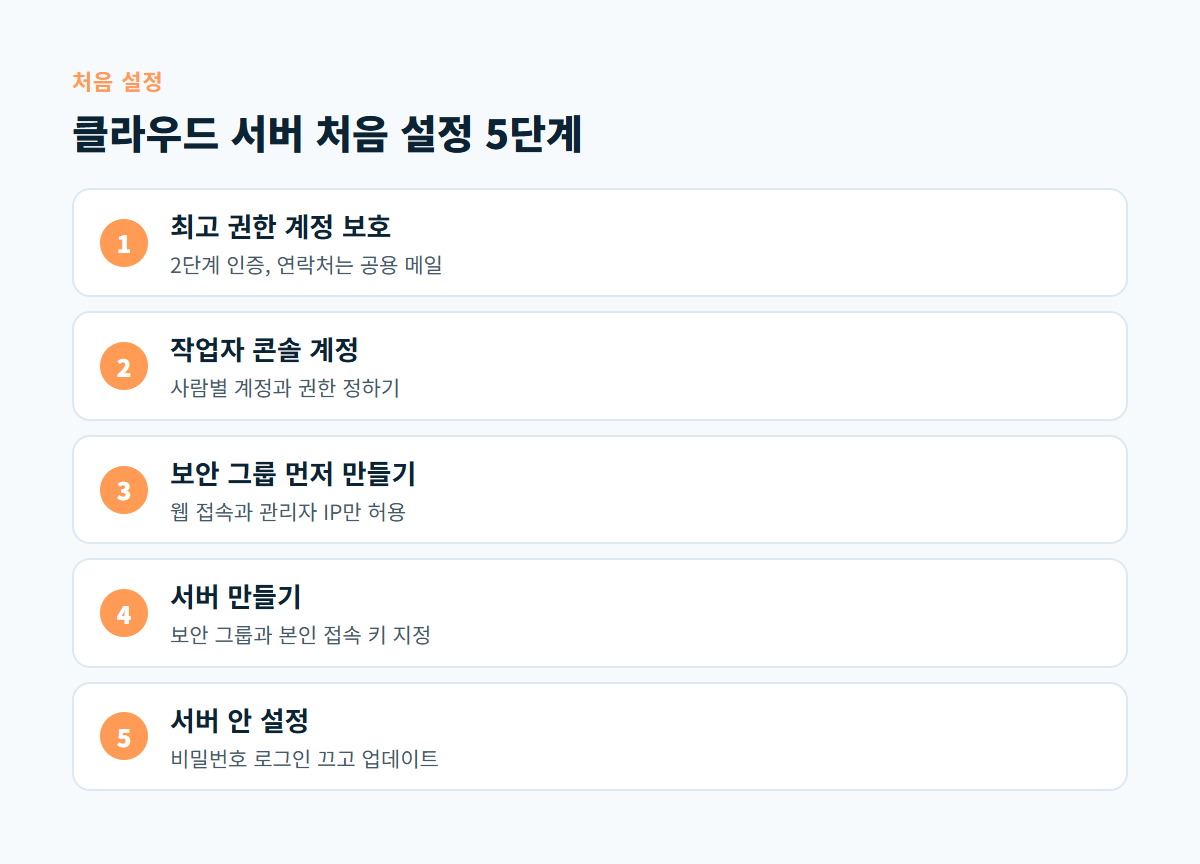
그림처럼 서버를 만드는 일은 네 번째 단계에 가서야 나옵니다. 서버 안의 접속 설정은 SSH 접속 보안, 업데이트는 운영체제 업데이트 글에서 이어서 확인할 수 있습니다.
디코랩이 돕는 방식
디코랩은 웹 서비스와 맞춤형 시스템 제작, 운영 중인 사이트의 유지보수를 맡고 있으며 클라우드 환경의 포함 범위는 상담 후 제안합니다. 외부에서 보이는 위험 점검은 웹사이트 취약점 점검 서비스에서 확인할 수 있습니다.
자주 묻는 질문
클라우드 업체가 보안을 다 책임지지 않나요?
클라우드 업체는 데이터센터와 기반 시설을 지키고, 그 위에 만든 서버의 접속 설정과 계정 관리는 사용자 몫인 경우가 일반적입니다. 이용하는 서비스의 책임 범위 안내를 확인하세요.
보안 그룹과 서버 안 방화벽은 둘 다 필요한가요?
보안 그룹만으로도 기본 차단은 되지만, 서버 안 방화벽을 함께 두면 한쪽 설정이 실수로 바뀌어도 다른 쪽이 막아 줍니다. 두 설정이 서로 맞는지 정기적으로 확인하세요.
외주 업체에 콘솔 접근을 줘야 하면요?
최고 권한 계정을 넘기지 말고, 업체 담당자용 계정을 따로 만들어 필요한 권한만 줍니다. 작업이 끝나면 그 계정을 비활성화합니다.
요금 알림은 왜 보안 항목인가요?
콘솔 계정이나 관리 키가 털리면 남이 서버를 대량으로 만들어 요금이 갑자기 늘어나는 경우가 있습니다. 요금 알림은 이런 이상을 가장 먼저 알려 주는 신호이므로, 평소 사용량보다 조금 높은 기준으로 알림을 켜 두면 좋습니다.
클라우드 서버의 계정과 보안 그룹 설정을 점검받고 싶다면 디코랩 프로젝트 문의로 이용 중인 서비스를 알려 주세요.
댓글0
댓글 작성 권한이 없습니다