
QR코드 피싱(큐싱), 흔한 수법 4가지와 회사가 할 예방법
QR코드 피싱(큐싱)은 찍기 전에 출처를 묻고, 찍은 뒤 열리는 주소를 확인하는 습관으로 대부분 피할 수 있습니다. 이 글에서는 큐싱의 흔한 수법 4가지, 직원과 고객이 지킬 예방 수칙, 우리 회사 QR코드를 안전하게 관리하는 방법을 정리했습니다.
QR코드 피싱(큐싱)이란
큐싱은 QR코드와 피싱을 합친 말로, QR코드를 찍게 해 가짜 사이트로 보내거나 악성 앱을 설치하게 만드는 수법입니다. 문자 속 링크는 주소가 그대로 보이지만 QR코드는 찍기 전까지 어디로 연결되는지 알 수 없다는 점을 이용합니다.
회사 업무에서도 위험이 있습니다. 업무 메일에 담긴 QR코드를 개인 휴대폰으로 찍으면 회사 PC에 설치된 보안 프로그램의 보호 범위를 벗어나게 됩니다. 메일 속 링크는 걸러 내도 그림 안에 든 QR코드는 놓치는 경우가 있어, 사람이 직접 확인하는 습관이 중요합니다.
큐싱의 흔한 수법 4가지
아래 표는 운영자와 직원이 알아 둘 큐싱 유형을 경로와 주의할 점으로 나눠 비교한 것입니다. 공격 방법이 아니라 알아보는 기준을 정리했습니다.
| 유형 | 어디서 보이나 | 알아보는 단서 |
|---|---|---|
| 메일 속 QR코드 | 계정 만료, 보안 인증, 결재 요청 메일 | 링크 대신 QR코드만 있고 휴대폰으로 찍으라고 함 |
| 문자·메신저 속 QR코드 | 쿠폰, 택배, 공공기관 안내 사칭 | 모르는 번호, 서두르게 하는 문구 |
| 덧붙인 QR 스티커 | 주차장, 매장, 전단, 게시판 | 원래 코드 위에 다른 스티커가 붙어 있음 |
| 우편·인쇄물 | 고지서, 반송 안내, 공문처럼 보이는 종이 | 발신 기관 연락처가 없거나 공식 주소와 다름 |
네 가지 모두 "찍으면 바로 해결된다"는 편리함을 앞세웁니다. QR코드가 열어 주는 화면에서 로그인이나 결제 정보를 요구하면 일단 멈추는 것이 가장 단순한 예방법입니다.
직원과 고객이 지킬 큐싱 예방 수칙
아래 수칙은 사내 공지나 고객 안내문에 그대로 옮겨 쓸 수 있도록 짧게 정리했습니다.
- 출처 확인: 누가 붙였거나 보냈는지 모르는 QR코드는 찍지 않습니다.
- 주소 미리보기 확인: 카메라가 보여 주는 주소의 도메인 철자가 공식 사이트와 같은지 보고 엽니다.
- 로그인·결제 요구 시 멈추기: QR코드로 연 화면에서 계정이나 카드 정보를 요구하면 공식 앱이나 직접 입력한 주소로 다시 들어갑니다.
- 앱 설치 거절: QR코드로 연 페이지가 앱 설치 파일을 내려받게 하면 설치하지 않습니다.
- 업무 메일 QR 신고: 회사 메일에서 QR코드로 로그인하라는 요청을 받으면 찍지 말고 담당자에게 알립니다.
- 스티커 살피기: 공공장소의 QR코드는 덧붙인 흔적이 있는지 먼저 봅니다.
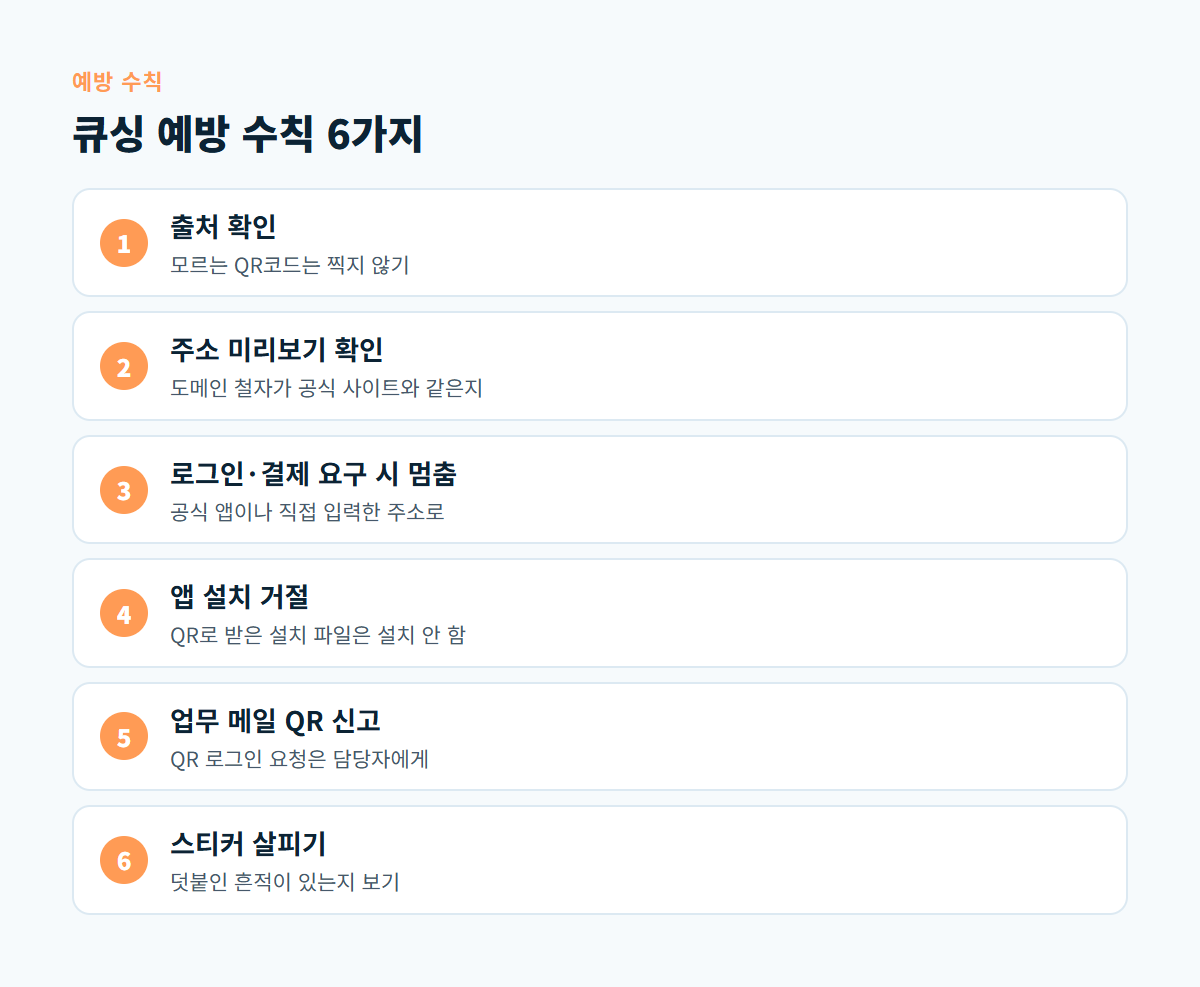
그림의 2단계와 3단계를 습관으로 만들면 대부분의 큐싱을 피할 수 있습니다. 주소에 자물쇠 표시나 https가 있다는 것만으로는 진짜 사이트라고 판단할 수 없다는 점도 함께 알려 주세요.
이미 찍고 정보를 입력했다면
입력한 계정의 비밀번호를 다른 기기에서 바꾸고, 같은 비밀번호를 쓰는 다른 서비스도 함께 바꿉니다. 앱을 설치했다면 지우고 휴대폰 백신으로 검사합니다. 금전 피해가 의심되면 금융기관에 바로 연락하고, 경찰청 사이버범죄 신고시스템이나 112로 신고합니다. 피해가 없더라도 수상한 문자나 스팸은 KISA 불법스팸 대응 안내에 있는 방법으로 신고할 수 있습니다.
우리 회사 QR코드를 안전하게 관리하는 법
회사가 만든 QR코드가 사칭에 이용되지 않도록, 그리고 고객이 진짜를 구별할 수 있도록 아래 항목을 관리합니다.
- QR코드는 우리 도메인 주소로 바로 연결하고, 출처를 알기 어려운 단축 주소를 피한다.
- QR코드 옆에 연결되는 주소를 글자로 함께 적는다.
- 매장·전단·현수막에 붙인 QR코드 목록과 위치를 기록하고 정기적으로 덧붙인 흔적을 확인한다.
- QR코드로 연결되는 페이지에서는 로그인이나 카드 정보 입력을 바로 요구하지 않는다.
- 행사가 끝난 QR코드의 연결 페이지는 지우지 말고 종료 안내로 바꾼다.
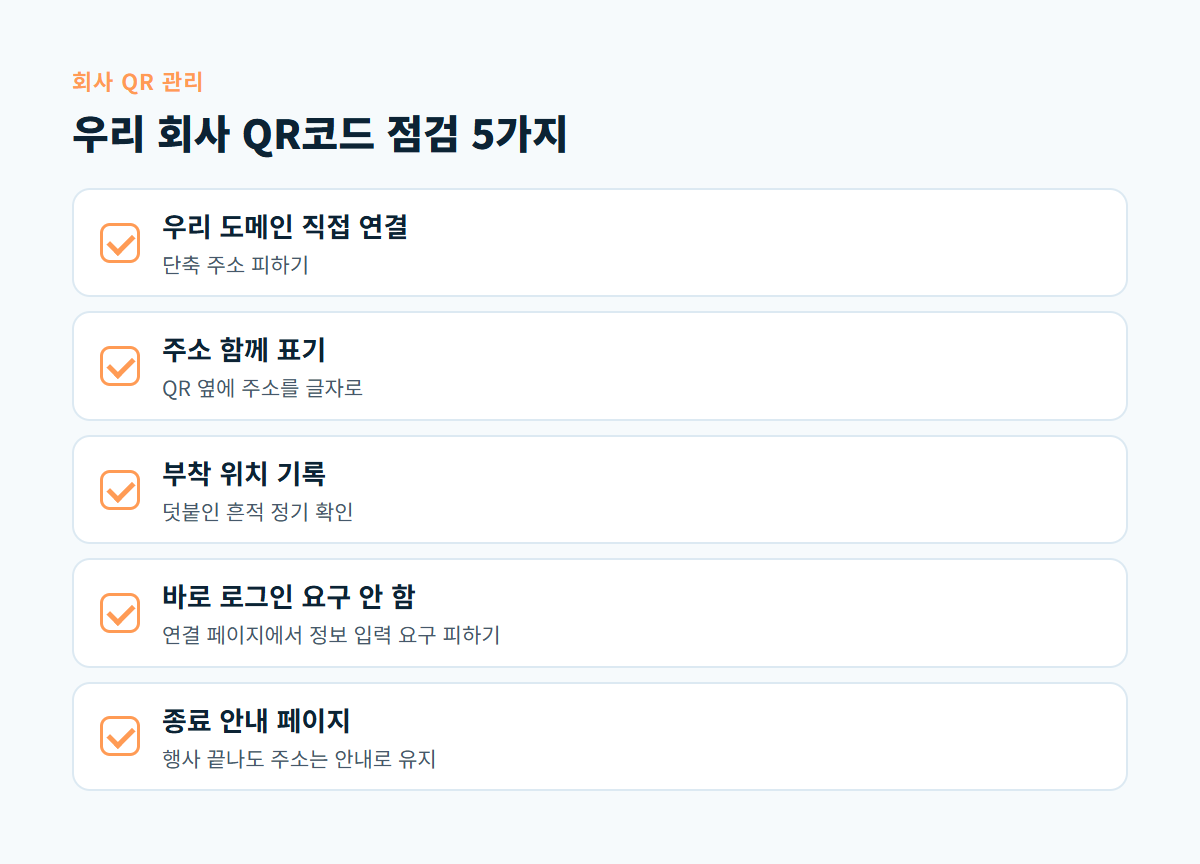
마지막 항목은 자주 놓치는 부분입니다. 인쇄물은 오래 남기 때문에 연결 페이지를 지우면 빈 주소가 생기고, 주소를 다른 서비스로 옮기다 정리하지 않으면 엉뚱한 곳으로 연결될 수 있습니다. 회사 이름을 쓴 수상한 문자를 발견했을 때의 대응은 회사 사칭 문자 글에서 다룹니다.
디코랩이 돕는 방식
디코랩은 홈페이지 제작과 유지보수를 맡으며, QR코드로 연결할 안내 페이지나 행사 종료 안내 페이지를 만드는 작업을 도울 수 있습니다. 한 페이지로 충분한 안내라면 원페이지 홈페이지 제작 구성을 참고할 수 있습니다.
자주 묻는 질문
휴대폰 카메라로 QR코드를 찍기만 해도 위험한가요?
대부분의 휴대폰은 찍으면 주소를 먼저 보여 주고, 눌러야 열립니다. 주소를 확인하고 열지 않으면 위험이 크게 줄어듭니다. 열린 화면에서 정보를 입력하거나 앱을 설치하는 단계가 특히 위험합니다.
우리 매장 QR코드 위에 다른 스티커가 붙어 있으면 어떻게 하나요?
스티커를 사진으로 남긴 뒤 떼어 내고, 같은 위치의 다른 QR코드도 확인합니다. 고객이 찍었을 가능성이 있다면 매장과 홈페이지에 안내하고 경찰 신고를 검토합니다.
QR코드 생성 사이트에서 만든 코드는 안전한가요?
일부 서비스는 중간 주소를 거쳐 연결되며, 서비스를 해지하면 코드가 작동하지 않거나 다른 곳으로 연결될 수 있습니다. 우리 도메인 주소를 직접 담은 코드를 쓰는 것이 관리하기 쉽습니다.
직원에게 큐싱을 어떻게 알려 주면 좋나요?
위의 예방 수칙 6가지를 한 장으로 정리해 공지하고, 업무 메일에서 QR코드로 로그인하라는 요청은 무조건 담당자에게 확인한다는 규칙 하나를 강조합니다. 실제로 받은 수상한 메일을 QR코드와 개인정보를 가린 화면으로 공유하면 더 잘 기억합니다.
QR코드로 연결할 안내 페이지가 필요하거나 회사 사이트 보안을 점검받고 싶다면 원하는 내용을 적어 디코랩 프로젝트 문의로 보내 주세요.
댓글0
댓글 작성 권한이 없습니다