
TLS 버전 설정, TLS 1.0·1.1 끄고 확인하는 4단계
TLS 버전 설정은 TLS 1.2와 1.3만 켜 두고 TLS 1.0·1.1과 SSL 계열을 끄는 것이 기본입니다. 이 글에서는 TLS 버전이 무엇인지, 오래된 버전을 꺼야 하는 근거, 서버 설정 위치를 찾아 바꾸고 외부 점검 도구로 확인하는 4단계를 정리했습니다.
TLS와 TLS 버전이란
TLS(Transport Layer Security)는 방문자 브라우저와 홈페이지 서버 사이의 통신을 암호화하는 규약입니다. 주소가 https로 시작하고 자물쇠가 보이는 것은 TLS로 연결됐다는 뜻입니다. 흔히 SSL이라고 부르지만, SSL은 TLS 이전의 옛 규약 이름이고 지금 쓰는 것은 TLS입니다.
TLS에도 1.0, 1.1, 1.2, 1.3 같은 버전이 있습니다. 서버는 여러 버전을 동시에 허용할 수 있고, 브라우저와 서버가 함께 지원하는 가장 높은 버전으로 연결합니다. 문제는 서버가 오래된 버전도 함께 열어 두면, 그 버전의 약점을 이용하려는 연결도 받아들일 수 있다는 점입니다.
인증서와 TLS 버전은 다른 문제
SSL 인증서가 유효한지와 서버가 어떤 TLS 버전을 허용하는지는 별개입니다. 인증서를 새로 받아도 버전 설정은 그대로 남습니다. 인증서 만료와 갱신은 SSL 인증서 만료 글에서, 인증서 종류는 SSL 인증서 종류 글에서 다뤘습니다.
TLS 1.0과 1.1을 꺼야 하는 근거
인터넷 표준을 정하는 IETF는 2021년 3월 RFC 8996(TLS 1.0과 TLS 1.1 폐기)을 발표해 두 버전을 사용해서는 안 된다(MUST NOT)고 정했습니다. 아래 표는 TLS 버전별 상태와 운영자가 내릴 판단을 비교한 것입니다.
| 버전 | 상태 | 운영 판단 |
|---|---|---|
| SSL 2.0·3.0 | 오래전에 폐기된 옛 규약 | 반드시 끄기 |
| TLS 1.0 | RFC 8996에서 사용 금지 | 끄기 |
| TLS 1.1 | RFC 8996에서 사용 금지 | 끄기 |
| TLS 1.2 | 현재 널리 사용 | 켜 두기 |
| TLS 1.3 | 최신 버전 | 켜 두기 |
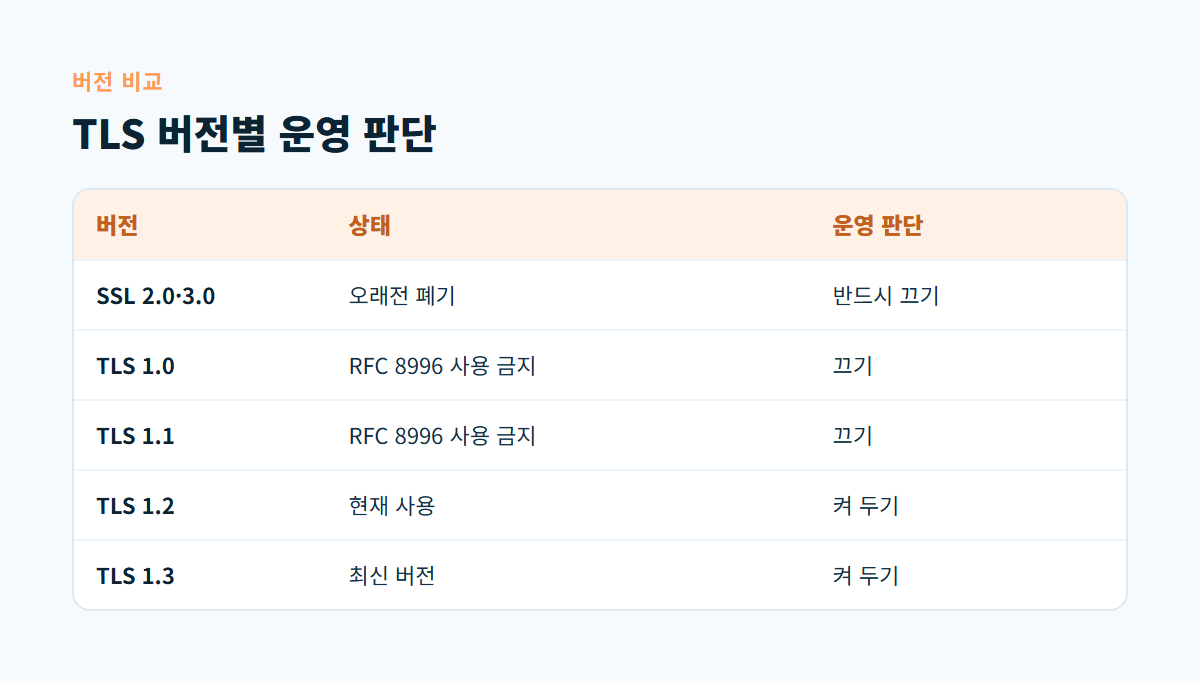
그림과 표를 한 줄로 줄이면 TLS 1.2와 1.3만 허용입니다. 요즘 쓰이는 브라우저는 TLS 1.2 이상을 지원하므로 일반 방문자는 오래된 버전을 꺼도 차이를 느끼지 못합니다. 다만 아주 오래된 기기나 프로그램이 우리 사이트와 연동돼 있다면 끄기 전에 확인이 필요합니다.
오래된 TLS를 끄는 4단계
TLS 버전은 홈페이지 관리자 화면이 아니라 서버나 그 앞단에서 정합니다. 그래서 설정 위치를 먼저 찾는 것이 중요합니다.
- 현재 상태 확인: Qualys SSL Labs 서버 점검(SSL Server Test)에 내 사이트 주소를 넣으면 허용하는 프로토콜 버전을 보여 줍니다. 공개 인터넷의 서버 설정을 분석하는 무료 서비스입니다.
- 설정 위치 찾기: 직접 운영하는 서버라면 웹 서버(Nginx, Apache 등) 설정, 공유 호스팅이라면 호스팅 업체, CDN을 쓴다면 CDN 관리 화면에서 정하는 경우가 많습니다.
- 1.2·1.3만 허용: 설정에서 TLS 1.2와 1.3만 남기고 1.0, 1.1, SSL 계열을 끕니다. 공유 호스팅은 업체에 변경을 요청합니다.
- 다시 점검: 같은 도구로 다시 확인하고, 결제·문자 발송·외부 연동처럼 서버끼리 주고받는 기능이 정상인지 시험합니다.
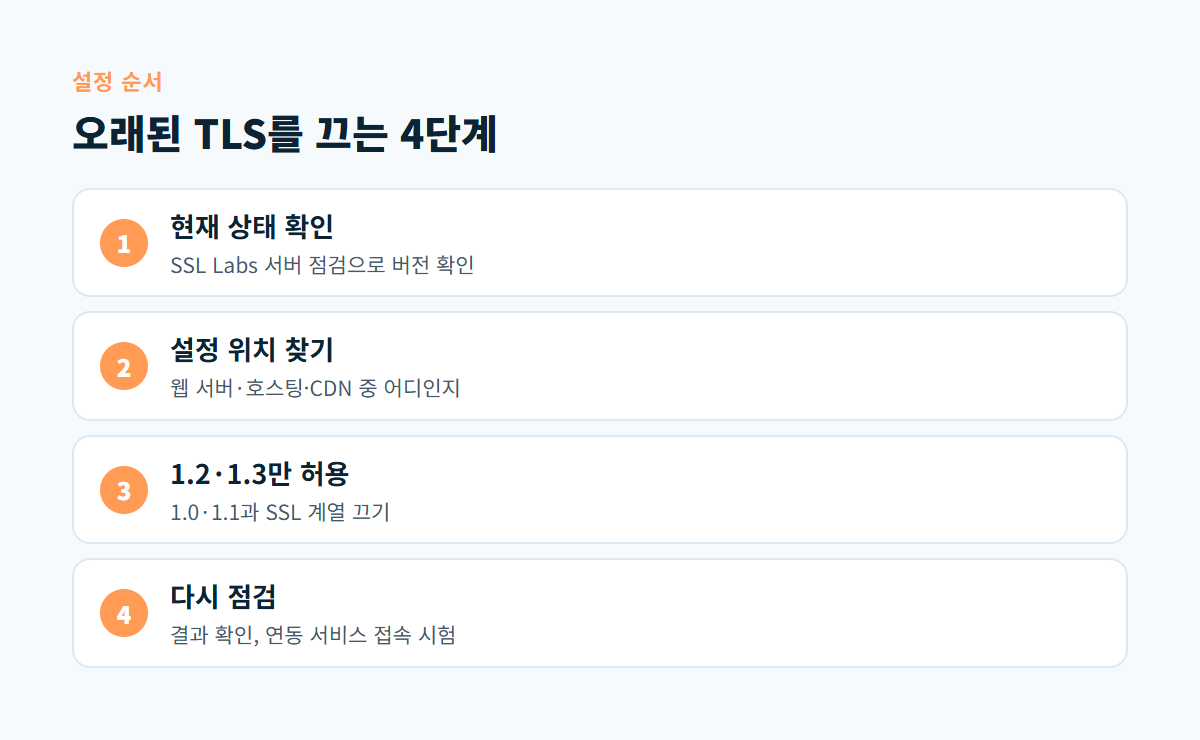
그림의 2단계에서 CDN을 쓰는 사이트는 CDN과 원 서버 두 곳의 설정을 모두 봐야 합니다. 방문자는 CDN과 연결되지만 원 서버 주소가 드러나면 원 서버로 직접 접속할 수도 있기 때문입니다. CDN 쪽 보안 설정은 CDN 보안 설정 글에서 정리했습니다.
TLS 설정 점검 때 흔한 실수
- 주소창 자물쇠만 보고 끝낸다: 자물쇠는 연결이 암호화됐다는 뜻이지, 오래된 버전을 막았다는 뜻은 아닙니다.
- 대표 주소만 확인한다: www가 붙은 주소, 관리자용 하위 도메인, 메일 서버처럼 다른 주소도 따로 점검합니다.
- 서버를 옮긴 뒤 다시 보지 않는다: 호스팅 이전이나 서버 재설치 뒤에는 기본값으로 돌아갈 수 있습니다.
- 연동 시험을 건너뛴다: 오래된 프로그램으로 만든 외부 연동은 TLS 1.0을 끈 뒤 접속이 끊길 수 있습니다.
TLS 버전과 함께 HTTPS 강제, HSTS 같은 기본 헤더도 같은 날 점검해 두면 좋습니다. 점검 방법은 HTTPS 강제와 보안 헤더 글에서 다뤘습니다.
디코랩이 돕는 방식
디코랩은 운영 중인 사이트의 유지보수와 개선을 맡고, 웹사이트 취약점 점검 서비스로 TLS와 보안 헤더 설정을 포함한 사이트 상태를 확인합니다. 설정 위치가 호스팅 업체에 있는 경우 무엇을 요청하면 되는지도 안내합니다.
자주 묻는 질문
TLS 1.0을 끄면 일부 방문자가 접속하지 못하나요?
최근 브라우저는 TLS 1.2 이상을 지원하므로 대부분 영향이 없습니다. 아주 오래된 기기나 운영체제에서만 접속이 안 될 수 있습니다.
TLS 1.3만 켜 두면 더 안전한가요?
TLS 1.3만 허용하면 이를 지원하지 않는 일부 환경이 접속하지 못할 수 있습니다. 일반 홈페이지는 1.2와 1.3을 함께 허용하는 것이 무난합니다.
공유 호스팅에서도 설정을 바꿀 수 있나요?
공유 호스팅은 서버 설정을 업체가 관리하는 경우가 많습니다. 현재 허용 버전을 확인해 달라고 요청하고, 오래된 버전이 열려 있다면 변경 가능 여부를 묻습니다.
SSL Labs 점검에서 등급이 낮게 나오면 바로 위험한가요?
등급은 여러 설정을 종합한 결과입니다. 결과에서 어떤 항목 때문에 낮아졌는지 보고, 오래된 프로토콜 허용 여부부터 확인합니다.
우리 홈페이지 서버가 오래된 TLS 버전을 허용하는지 확인하고 싶다면 사이트 주소를 적어 디코랩 프로젝트 문의로 보내 주세요.
댓글0
댓글 작성 권한이 없습니다