
CVE 취약점 정보, 번호와 CVSS 위험도 읽는 법 4단계
CVE 취약점 정보는 번호로 대상을 찾고, CVSS 점수로 위험도를 본 뒤, 우리 사이트 버전과 맞춰 보면 됩니다. 이 글에서는 CVE 번호를 읽는 법, CVSS 점수 구간의 뜻, 보안 공지를 받았을 때 운영자가 확인할 4단계를 정리했습니다.
CVE 취약점 정보란 무엇인가
CVE(Common Vulnerabilities and Exposures)는 이미 공개된 소프트웨어 취약점마다 붙이는 공통 이름표입니다. 같은 취약점을 보안 업체, 제조사, 언론이 서로 다르게 부르면 혼란이 생기기 때문에, 하나의 번호로 부르도록 만든 체계입니다. 번호와 기록은 CVE 프로그램 공식 사이트에서 검색할 수 있습니다.
홈페이지 운영자에게 CVE가 중요한 이유는 간단합니다. 우리 사이트가 쓰는 CMS, 플러그인, PHP 같은 프로그램에 CVE가 공개되면, 공격자도 같은 정보를 읽고 아직 업데이트하지 않은 사이트를 찾습니다. 공지가 나온 뒤 업데이트하기까지의 시간이 길수록 위험이 커집니다.
CVE 번호 읽는 법
CVE 번호는 "CVE-연도-일련번호" 모양입니다. 번호에 연도가 들어가지만 취약점이 처음 발견된 날을 정확히 뜻하지는 않으므로, 언제 공개됐는지는 기록의 공개일을 따로 확인합니다. 일련번호는 네 자리 이상이며 숫자가 크다고 더 위험한 것은 아닙니다.
CVE 기록에 담긴 항목
- 설명: 어떤 제품의 어떤 기능에서 생기는 문제인지 짧게 적혀 있습니다.
- 영향받는 제품과 버전: 몇 버전부터 몇 버전까지 해당하는지 나옵니다. 운영자가 가장 먼저 볼 항목입니다.
- 참고 링크: 제조사 보안 공지, 수정 버전 안내처럼 실제 조치 방법이 있는 곳입니다.
- 위험도 점수: 미국 국립표준기술연구소의 NVD(국가 취약점 데이터베이스) 같은 곳에서 CVSS 점수를 함께 보여 줍니다.
CVSS 위험도 점수 구간과 판단 기준
CVSS는 취약점의 심각도를 0.0부터 10.0까지 점수로 나타내는 국제 기준입니다. 아래 표는 FIRST의 CVSS v3.1 명세가 정한 등급 구간에, 작은 홈페이지 운영자가 참고할 만한 대응 판단을 붙여 비교한 것입니다. 최신 v4.0 명세도 같은 구간을 씁니다.
| 등급 | 점수 구간 | 운영자 판단(참고) |
|---|---|---|
| 긴급(Critical) | 9.0~10.0 | 우리 사이트에 해당하면 당일 업데이트나 기능 차단 |
| 높음(High) | 7.0~8.9 | 며칠 안에 업데이트 일정 잡기 |
| 보통(Medium) | 4.0~6.9 | 정기 업데이트 때 함께 처리 |
| 낮음(Low) | 0.1~3.9 | 다음 점검 때 해당 여부 확인 |
| 없음(None) | 0.0 | 조치 불필요 |
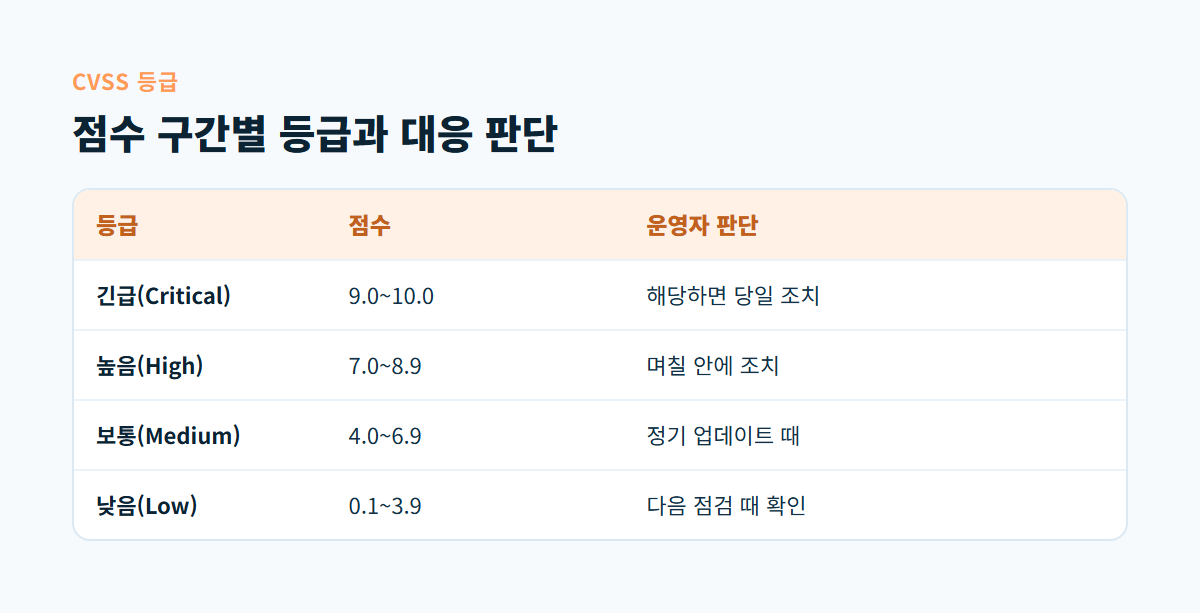
그림과 표의 대응 시점은 절대 기준이 아니라 출발점입니다. 공개된 점수는 대부분 기본 점수(Base)라서, 그 취약점이 우리 사이트 환경에서 실제로 얼마나 위험한지까지 반영하지는 않습니다. 예를 들어 관리자 로그인 뒤에만 쓸 수 있는 기능의 문제라면 점수보다 덜 급할 수 있고, 로그인 없이 누구나 닿는 기능이라면 더 급합니다.
점수보다 먼저 볼 것: 실제 악용 여부
점수가 높지 않아도 이미 공격에 쓰이고 있다면 우선순위를 올려야 합니다. 미국 사이버보안·기반시설보안청(CISA)은 실제로 악용이 확인된 취약점을 모은 알려진 악용 취약점(KEV) 목록을 공개합니다. CVE 번호로 검색해 이 목록에 있으면 점수와 관계없이 먼저 처리하는 것이 안전합니다.
CVE 공지를 받았을 때 확인하는 4단계
보안 공지는 영어로 길게 쓰여 있어 막막하게 느껴지지만, 운영자가 판단할 질문은 네 가지뿐입니다.
- 대상 제품 확인: 공지에 나온 제품이 우리 사이트, 서버, 플러그인 목록에 있는지 봅니다. 어떤 프로그램을 쓰는지 목록이 없다면 이번 기회에 만듭니다.
- 버전 맞춰 보기: 관리자 화면이나 서버에서 현재 버전을 확인하고, 영향받는 버전 범위에 드는지 비교합니다.
- 위험도와 악용 여부 확인: CVSS 등급과 KEV 목록 등재 여부, 로그인 없이 공격할 수 있는지 봅니다.
- 조치와 기록: 수정된 버전으로 업데이트하고, 바로 못 하면 해당 기능을 끄는 등 제조사가 안내한 완화 조치를 적용합니다. 조치한 날짜와 버전을 기록합니다.
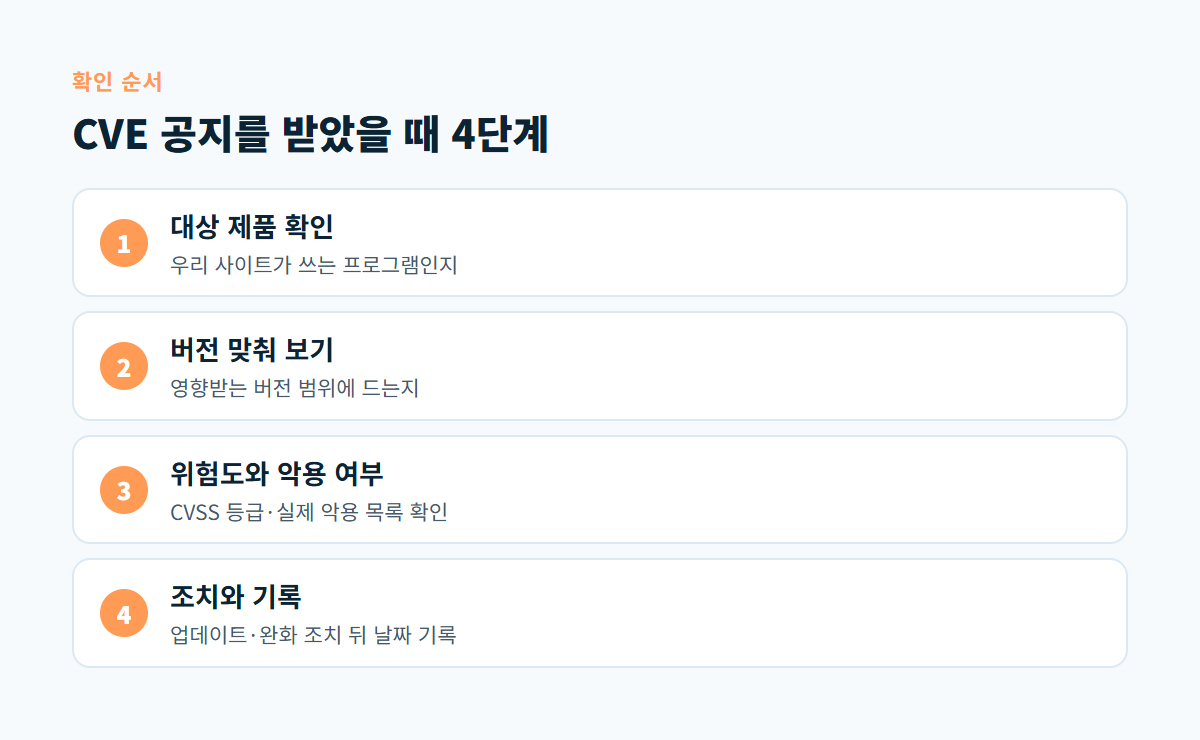
그림의 1~2단계에서 해당하지 않는다는 결론이 나오면 그 자리에서 끝내도 됩니다. 해당한다면 3단계의 판단에 따라 업데이트 시점을 정하고, 업데이트 절차는 홈페이지 프로그램 업데이트 6단계를 따르면 됩니다. 국내에서 발표되는 공지는 KISA 보호나라 보안공지에서 한국어로 확인할 수 있으며, 공지를 챙기는 습관은 보안 공지 확인 글에서 다룹니다.
CVE 정보를 볼 때 흔한 실수
- 점수만 보고 판단한다: 낮은 점수라도 실제 악용 중이거나 로그인 없이 닿는 기능이면 급할 수 있습니다.
- 제품 이름만 보고 끝낸다: 같은 제품이어도 우리 버전이 범위 밖이면 해당하지 않고, 반대로 오래된 버전이라 더 많은 CVE에 해당할 수 있습니다.
- 서버 프로그램을 빠뜨린다: 홈페이지 프로그램뿐 아니라 PHP, 웹 서버, 데이터베이스도 CVE 대상입니다.
- 조치 기록을 남기지 않는다: 언제 어떤 버전으로 올렸는지 없으면 다음 공지 때 같은 확인을 처음부터 반복합니다.
디코랩이 돕는 방식
디코랩은 운영 중인 사이트의 유지보수와 개선을 맡고, 웹사이트 취약점 점검 서비스로 사이트의 보안 상태를 확인합니다. 받은 보안 공지가 우리 사이트에 해당하는지 판단하기 어렵다면 공지 내용과 사이트 주소를 함께 알려 주세요.
자주 묻는 질문
CVE가 공개됐다는 것은 이미 해킹됐다는 뜻인가요?
아닙니다. 그 프로그램에 공격받을 수 있는 약점이 알려졌다는 뜻입니다. 다만 공개 뒤에는 공격 시도가 늘 수 있으므로 해당 여부를 빨리 확인하는 것이 좋습니다.
CVSS 점수가 사이트마다 다르게 나오기도 하나요?
공개된 점수는 대부분 기본 점수이고, 명세상 환경 점수로 각 조직의 상황을 반영할 수 있습니다. 같은 취약점이어도 기능을 쓰는 방식에 따라 실제 위험은 달라집니다.
영어 공지를 읽기 어려우면 어떻게 하나요?
제품 이름, 영향받는 버전, 수정 버전 세 가지만 찾아도 판단의 대부분이 끝납니다. 국내 공지가 있는 경우 보호나라 보안공지에서 한국어 안내를 먼저 확인하세요.
CVE가 없는 프로그램은 안전한가요?
그렇지 않습니다. 아직 발견되지 않았거나 번호가 붙지 않은 문제일 수 있습니다. 업데이트가 끊긴 프로그램은 CVE가 없어도 교체를 검토하는 것이 좋습니다.
받은 보안 공지가 우리 홈페이지에 해당하는지 확인이 필요하다면 공지 링크와 사이트 주소를 적어 디코랩 프로젝트 문의로 보내 주세요.
댓글0
댓글 작성 권한이 없습니다