
패스키, 비밀번호 대신 쓰는 로그인과 도입 판단 기준 5가지
패스키는 비밀번호 대신 휴대폰이나 컴퓨터의 지문·얼굴·화면 잠금으로 로그인하는 방식으로, 피싱에 강합니다. 이 글에서는 패스키가 동작하는 원리와 비밀번호·2단계 인증과의 차이, 우리 홈페이지에 도입할지 판단하는 5가지 기준을 정리했습니다.
패스키란 무엇인가
패스키는 국제 인증 표준 단체 FIDO 얼라이언스가 만든 표준을 바탕으로 한 로그인 수단입니다. FIDO 얼라이언스의 패스키 안내에 따르면 패스키는 휴대폰, 컴퓨터, 하드웨어 보안 키에 저장되고, 사용자는 기기 잠금을 푸는 것처럼 지문이나 얼굴, PIN으로 로그인합니다. 아이디와 비밀번호를 입력할 필요가 없습니다.
원리는 짝을 이루는 두 개의 키입니다. 개인 키는 사용자 기기에만 있고, 사이트 서버에는 공개 키만 저장됩니다. 로그인할 때 서버가 낸 문제를 기기가 개인 키로 풀어 보내면 서버는 공개 키로 확인합니다. 서버에는 공격자가 다시 쓸 수 있는 비밀이 남지 않아서 서버 정보가 유출돼도 그것만으로 로그인할 수 없습니다.
패스키가 피싱에 강한 이유
패스키는 만들 때 등록한 사이트 주소와 묶입니다. 진짜와 비슷하게 꾸민 가짜 사이트에서는 그 패스키가 동작하지 않고, 사람이 입력해 줄 비밀번호 자체가 없으니 속아서 넘겨줄 것도 없습니다. Google 계정 도움말의 패스키 안내도 패스키는 공유하거나 복사할 수 없어 피싱 방지에 도움이 된다고 설명합니다.
비밀번호·2단계 인증·패스키 비교
아래 표는 홈페이지 로그인에 쓰는 세 가지 방식을 사용자가 입력하는 것, 피싱 위험, 서버 유출 때 영향, 도입 부담으로 나누어 비교한 것입니다.
| 항목 | 비밀번호 | 비밀번호 + 2단계 인증 | 패스키 |
|---|---|---|---|
| 사용자가 하는 일 | 비밀번호 입력 | 비밀번호와 인증 코드 입력 | 기기 잠금 해제 |
| 가짜 사이트 피싱 | 속기 쉬움 | 코드까지 빼앗길 수 있음 | 가짜 사이트에서 동작 안 함 |
| 서버 정보 유출 | 비밀번호 해독 위험 | 비밀번호 해독 위험 | 공개 키만 있어 재사용 불가 |
| 도입 부담 | 낮음 | 중간 | 프로그램 지원 필요 |
표처럼 패스키는 보안 면에서 유리하지만 사이트 프로그램이 지원해야 쓸 수 있습니다. 당장 패스키를 넣기 어렵다면 관리자 계정 2단계 인증부터 켜는 것이 현실적인 출발점입니다.
패스키 도입 판단 기준 5가지
패스키는 좋은 기술이지만 모든 사이트에 지금 꼭 필요한 것은 아닙니다. 아래 다섯 가지를 차례로 따져 보면 도입 시기와 범위를 정하기 쉽습니다.
- 프로그램 지원 여부: 사용 중인 홈페이지 프로그램이나 로그인 서비스가 패스키를 지원하는지, 플러그인이나 추가 개발이 필요한지 확인합니다.
- 적용 대상: 관리자 계정에만 먼저 쓸지, 회원 전체에게 선택지로 열지 정합니다. 관리자 계정부터 시작하면 부담이 적습니다.
- 사용자 기기 환경: 패스키는 비교적 최근 운영체제와 브라우저에서 동작합니다. 회원이 오래된 기기를 많이 쓴다면 비밀번호 로그인을 함께 남겨야 합니다.
- 복구 수단: 기기를 잃어버렸을 때 다른 기기의 패스키, 백업 코드, 본인 확인 절차 가운데 무엇으로 계정을 되찾을지 정합니다.
- 안내와 지원: 회원에게 패스키 등록 방법을 안내하는 화면과 문의 대응 방법을 준비합니다.
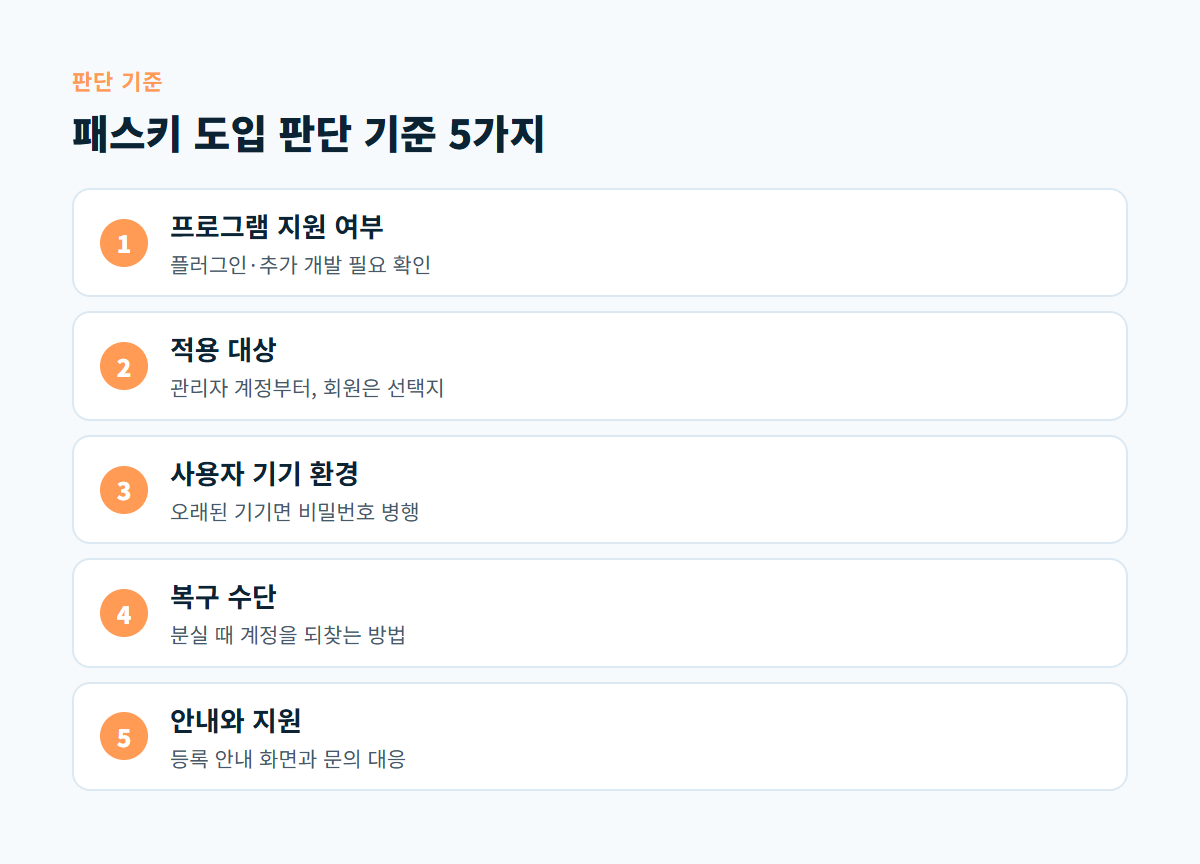
그림에서 가장 자주 빠지는 것은 네 번째 기준입니다. 패스키만 등록하고 복구 수단을 정하지 않으면 기기를 잃어버린 사용자가 계정에 들어오지 못합니다. 인증 앱과 백업 코드로 휴대폰 분실에 대비하는 방법은 인증 앱과 백업 코드 글에서 다룹니다.
패스키를 쓸 때 주의할 점
패스키에는 두 가지 형태가 있습니다. FIDO 얼라이언스 안내에 따르면 동기화 패스키는 같은 계정으로 로그인한 여러 기기에서 쓸 수 있고 종단 간 암호화로 동기화되며, 기기 고정 패스키는 하드웨어 보안 키처럼 한 기기 밖으로 나가지 않습니다. 패스키가 없는 컴퓨터에서는 근처 휴대폰으로 QR 코드를 찍어 로그인할 수도 있습니다.
- 여러 사람이 쓰는 공용 기기에는 패스키를 만들지 않는다. 기기 잠금을 풀 수 있는 사람이면 누구나 로그인할 수 있다.
- 기기를 잃어버리면 다른 기기로 로그인해 그 기기의 패스키를 바로 삭제한다.
- 휴대폰 화면 잠금을 켜 두고 운영체제와 브라우저를 최신으로 유지한다.
- 도입 초기에는 비밀번호 로그인을 바로 없애지 말고 함께 운영하며 문의를 살핀다.
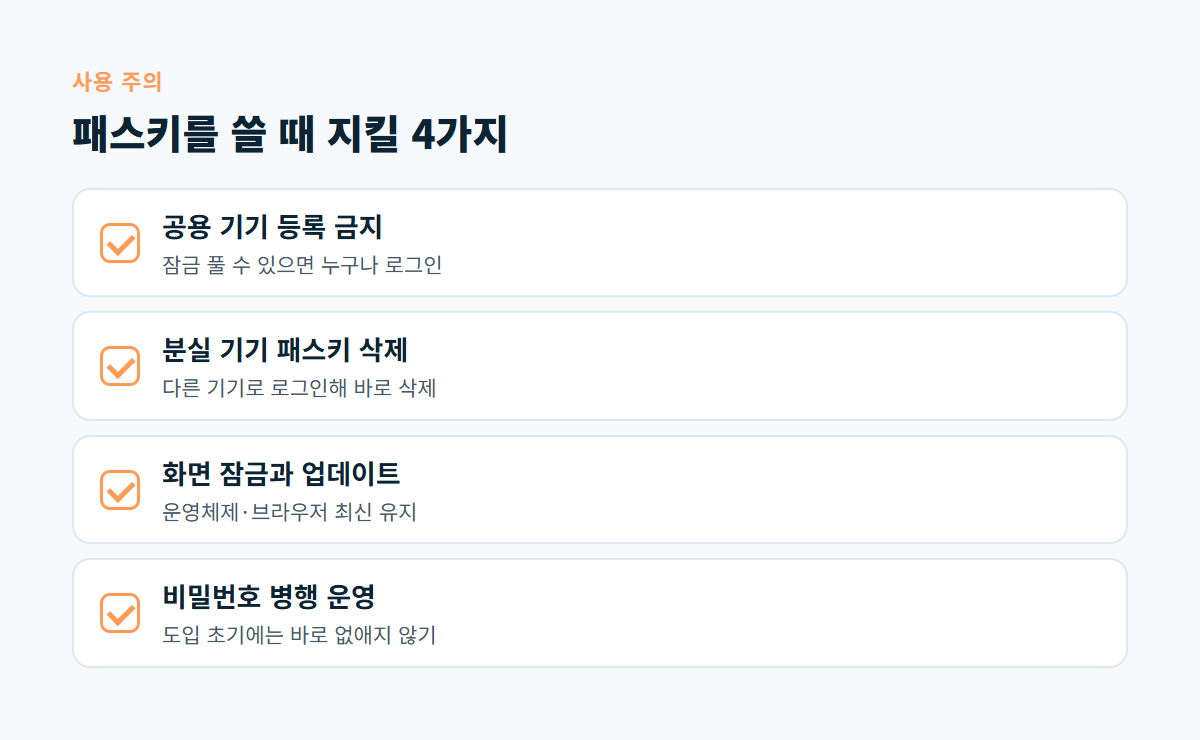
체크리스트의 첫 항목은 Google 도움말에서도 따로 경고하는 내용입니다. 공용 기기에서 로그아웃해도 기기에 패스키가 남아 있으면 잠금을 풀 수 있는 사람이 계정에 들어갈 수 있습니다.
디코랩이 돕는 방식
디코랩은 기업·브랜드 웹사이트와 웹 서비스 제작, 운영 중인 사이트의 개선, 웹 기술 컨설팅을 합니다. 패스키나 2단계 인증 도입처럼 로그인 방식을 바꾸는 작업은 사이트 구조에 따라 범위가 달라지므로 상담 후 제안합니다. 하는 일의 범위는 디코랩 서비스 소개에서 볼 수 있습니다.
자주 묻는 질문
패스키를 쓰면 비밀번호는 완전히 없어지나요?
사이트가 패스키만으로 로그인하도록 만들 수도 있지만, 처음에는 비밀번호와 함께 운영하는 방식이 무난합니다. 사용자 기기 환경과 복구 수단이 준비된 뒤에 비밀번호를 줄여 가는 것이 안전합니다.
지문 정보가 사이트로 전송되나요?
지문이나 얼굴은 기기 잠금을 푸는 데만 쓰이고, 사이트 서버에는 공개 키만 저장됩니다. 사이트가 생체 정보를 받는 구조가 아닙니다.
작은 회사 홈페이지에도 패스키가 필요할까요?
회원 기능이 없는 소개용 사이트라면 관리자 계정의 2단계 인증으로도 충분한 경우가 많습니다. 회원이 많거나 결제·개인정보를 다룬다면 패스키를 선택지로 제공하는 것을 검토해 볼 만합니다.
휴대폰을 바꾸면 패스키도 다시 만들어야 하나요?
동기화 패스키는 같은 계정으로 로그인한 새 기기에서 이어서 쓸 수 있습니다. 기기 고정 패스키라면 새 기기에서 다시 등록하고 예전 기기의 패스키는 삭제합니다.
우리 사이트에 패스키나 2단계 인증을 도입할 수 있는지 알고 싶다면 사이트 주소와 사용 중인 프로그램을 적어 디코랩 프로젝트 문의로 보내 주세요.
댓글0
댓글 작성 권한이 없습니다