
호스팅 계정 보안, 관리 계정을 지키는 6가지 원칙과 점검법
호스팅 계정 보안은 회사 공용 메일로 가입하고 2단계 인증과 고유한 비밀번호를 쓰며, 외주 업체에는 관리 계정 대신 필요한 접속 계정만 따로 주는 것이 핵심입니다. 이 글에서는 계정 종류별 관리법, 지켜야 할 6가지 원칙, 탈취됐을 때의 대응 순서를 정리했습니다.
호스팅 계정이 특히 위험한 이유
호스팅 관리 계정으로 들어가면 홈페이지 파일, 데이터베이스, 회사 이메일, 도메인 연결, 결제 정보까지 한곳에서 바꿀 수 있는 경우가 많습니다. 이 계정을 빼앗기면 홈페이지 관리자 비밀번호를 아무리 잘 관리해도 소용이 없습니다. 파일을 바꿔 악성 코드를 심거나, 서비스를 해지하거나, 백업을 지우는 일도 가능해집니다.
그런데 호스팅 계정은 처음 사이트를 만들 때 한 번 만들고 오래 잊히는 경우가 많습니다. 담당자 개인 메일로 가입했거나, 제작 업체가 만든 계정을 그대로 쓰거나, 여러 사람이 같은 비밀번호를 공유하고 있다면 점검이 필요합니다.
계정 종류별 권한과 관리 방법
아래 표는 홈페이지 운영에 쓰이는 네 가지 계정을 할 수 있는 일과 관리 방법으로 비교한 것입니다. 이름은 호스팅마다 조금씩 다를 수 있습니다.
| 계정 | 할 수 있는 일 | 누구에게 주나 | 관리 방법 |
|---|---|---|---|
| 호스팅 관리 계정 | 서비스 설정, 결제, 해지, 도메인 연결 | 회사 담당자 | 회사 공용 메일, 2단계 인증 |
| 서버 접속 계정(SFTP·SSH) | 파일 올리기·수정·삭제 | 작업하는 개발자 | 사람마다 따로 발급, 작업 끝나면 회수 |
| 데이터베이스 계정 | 회원·게시글 데이터 읽기·쓰기 | 홈페이지 프로그램 | 프로그램 전용, 사람이 공유하지 않음 |
| 홈페이지 관리자 계정 | 글·회원·설정 관리 | 운영 담당자 | 필요한 권한만, 퇴사 시 삭제 |
표에서 보듯 가장 권한이 큰 호스팅 관리 계정은 회사가 직접 쥐고, 작업자에게는 그 아래 계정만 주는 것이 원칙입니다. 외주 업체와 계정을 주고받는 방법은 외주 업체 계정 공유와 회수 방법에서 더 자세히 다룹니다.
호스팅 계정을 지키는 6가지 원칙
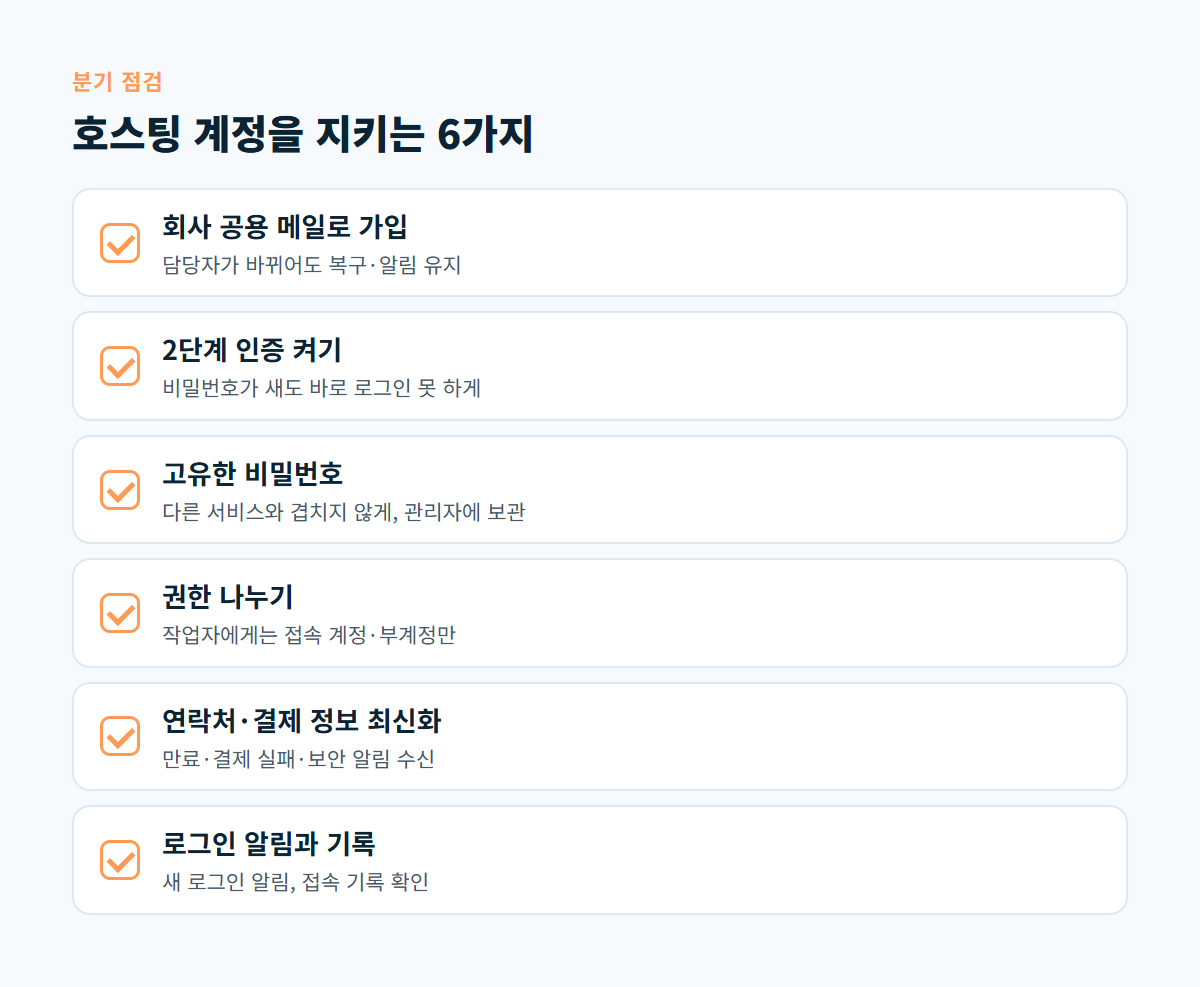
아래 여섯 가지는 대부분의 호스팅에서 바로 적용할 수 있는 원칙입니다.
- 회사 공용 메일로 가입: 담당자가 바뀌어도 계정 복구와 알림을 회사가 받을 수 있게 합니다.
- 2단계 인증 켜기: 비밀번호가 새어도 다른 사람이 바로 로그인하지 못하게 합니다.
- 고유한 비밀번호: 다른 서비스와 같은 비밀번호를 쓰지 않고 비밀번호 관리자에 보관합니다.
- 권한 나누기: 작업자에게는 관리 계정 대신 서버 접속 계정이나 부계정을 줍니다.
- 연락처와 결제 정보 최신화: 만료·결제 실패·보안 알림을 놓치지 않게 합니다.
- 로그인 알림과 기록 확인: 지원된다면 새 로그인 알림을 켜고 접속 기록을 가끔 확인합니다.
그림은 여섯 가지 원칙을 점검표로 정리한 것입니다. 분기에 한 번 이 목록을 보며 바뀐 것이 없는지 확인하면 됩니다.
비밀번호를 메신저로 보내지 않는다
계정 정보를 메신저나 이메일로 보내면 대화 기록에 그대로 남고, 그 기기나 계정이 털리면 함께 새어 나갑니다. 꼭 전달해야 한다면 비밀번호 관리자의 공유 기능처럼 기록이 남지 않는 방법을 쓰고, 작업이 끝나면 바로 비밀번호를 바꿉니다. 서버에 파일을 올릴 때도 같은 이유로 비밀번호가 암호화되지 않는 FTP 대신 SFTP를 쓰는 것이 좋습니다.
호스팅 계정이 탈취됐을 때 대응 순서
모르는 로그인 알림을 받았거나 설정이 바뀐 흔적이 있다면 아래 순서로 대응합니다.
- 비밀번호 변경: 감염이 의심되지 않는 다른 기기에서 호스팅 계정 비밀번호를 바꿉니다.
- 2단계 인증 확인: 꺼져 있다면 켜고, 등록된 인증 수단과 복구 연락처가 바뀌지 않았는지 봅니다.
- 하위 계정 정리: 서버 접속 계정과 데이터베이스 비밀번호를 바꾸고 모르는 계정을 지웁니다.
- 변경 내용 확인: 도메인 연결, 이메일 전달 설정, 파일, 결제 정보가 바뀌었는지 확인합니다.
- 호스팅 업체 연락: 접속 기록 보관과 원인 확인을 요청합니다.
- 사이트 점검: 파일 변조나 악성 코드가 의심되면 해킹 대응 절차로 넘어갑니다.
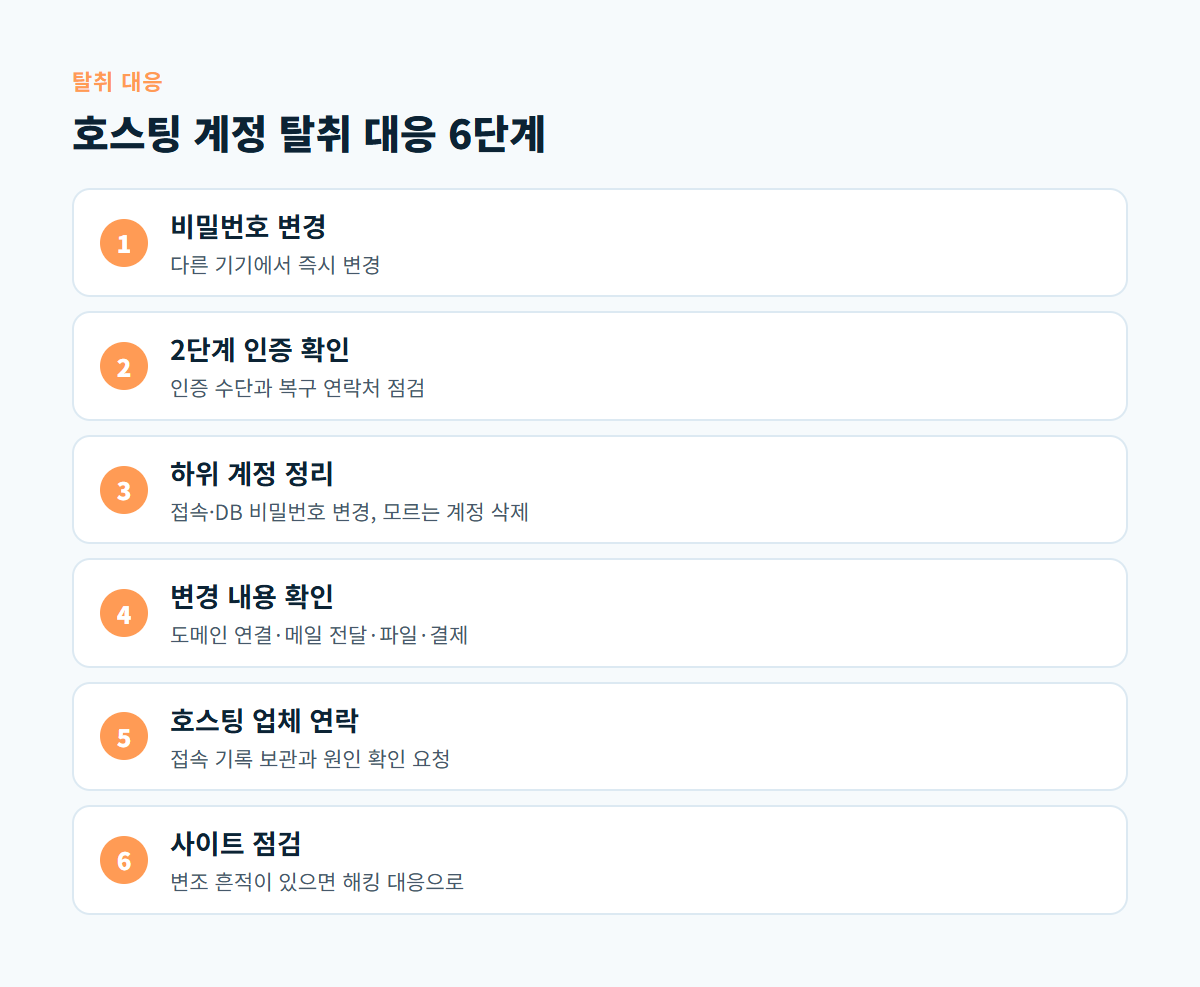
그림의 마지막 단계에서 파일이 바뀐 흔적이 보이면 홈페이지 해킹 대처 순서 7단계를 따라 기록을 남기고 복구를 진행합니다.
디코랩이 돕는 방식
디코랩의 원페이지 홈페이지는 도메인 1년, 웹호스팅 1년, 1년 유지관리를 포함하며, 2년차부터는 연 330,000원(VAT 포함)에 도메인·웹호스팅·유지관리가 이어집니다. 다른 서비스와 범위는 디코랩 서비스 소개에서 볼 수 있고, 운영 중인 사이트의 계정 정리 요청은 유지보수 접수 게시판에 비밀글로 남길 수 있습니다.
자주 묻는 질문
제작 업체가 만든 호스팅 계정을 그대로 써도 되나요?
계정의 가입 메일과 연락처가 제작 업체로 되어 있다면 회사 공용 메일로 바꾸고, 비밀번호도 회사가 새로 정하는 것이 좋습니다. 업체에는 필요한 작업 계정만 따로 주면 됩니다.
호스팅에 2단계 인증 메뉴가 없으면 어떻게 하나요?
길고 고유한 비밀번호와 로그인 알림으로 보완하고, 호스팅 업체에 2단계 인증 지원 여부를 문의하세요. 지원하지 않는다면 다음 계약 때 호스팅 변경을 검토할 이유가 됩니다.
여러 직원이 같은 계정을 써도 되나요?
같은 계정을 나눠 쓰면 누가 무엇을 바꿨는지 알 수 없고, 한 사람이 퇴사할 때마다 비밀번호를 바꿔야 합니다. 부계정이나 사람별 접속 계정을 쓰는 것이 안전합니다.
퇴사자가 호스팅 비밀번호를 알고 있다면요?
바로 비밀번호를 바꾸고 2단계 인증 수단과 복구 연락처도 회사 것으로 바꿉니다. 퇴사자가 쓰던 서버 접속 계정이 있다면 함께 지웁니다.
호스팅 계정과 접속 계정이 누구에게 있는지 정리가 필요하다면 사이트 주소와 현재 호스팅 정보를 적어 디코랩 프로젝트 문의로 보내 주세요.
댓글0
댓글 작성 권한이 없습니다