
피싱 메일로 관리자 계정이 털리는 5가지 수법과 대응 순서
피싱 메일은 호스팅·도메인 업체 등을 사칭해 가짜 로그인 화면으로 관리자 비밀번호를 받아 가는 수법이라, 메일 속 링크 대신 즐겨찾기로 접속하고 2단계 인증을 켜면 피해를 크게 줄일 수 있습니다. 이 글에서는 자주 쓰이는 사칭 유형, 의심 신호, 클릭했을 때 대응 순서를 정리했습니다.
피싱 메일이 관리자 계정을 노리는 이유
홈페이지 관리자 계정 하나로 게시글 수정, 회원 정보 열람, 파일 업로드까지 할 수 있는 경우가 많습니다. 호스팅이나 도메인 관리 계정이라면 사이트 전체를 다른 곳으로 돌리거나 지울 수도 있습니다. 공격자 입장에서는 서버의 취약점을 찾는 것보다 담당자에게 비밀번호를 직접 입력하게 만드는 편이 쉽기 때문에 피싱 메일이 끊이지 않습니다.
피싱 메일은 대부분 진짜 서비스의 로고와 문구를 흉내 내고, 지금 바로 처리하지 않으면 문제가 생긴다는 식으로 서두르게 만듭니다. 링크를 누르면 실제 로그인 화면과 비슷한 가짜 페이지가 열리고, 여기에 입력한 아이디와 비밀번호가 그대로 넘어갑니다.
홈페이지 운영자가 받는 피싱 메일 5가지 유형
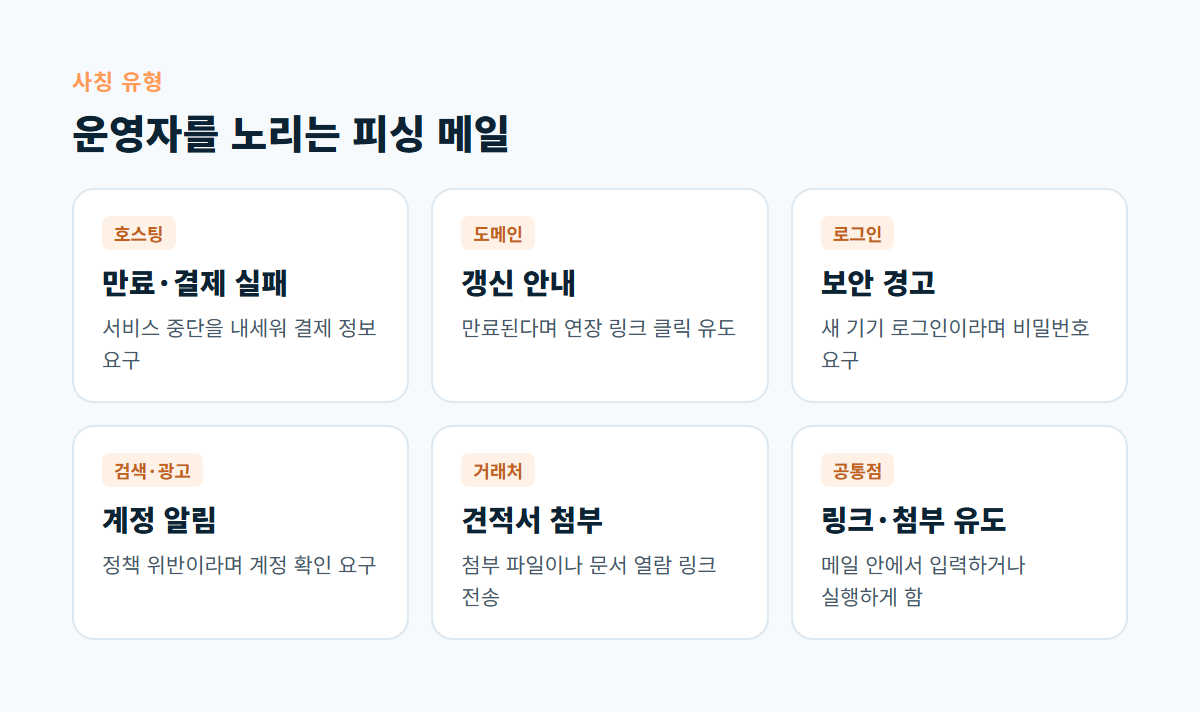
홈페이지 운영자에게 자주 오는 사칭 메일은 아래 다섯 가지로 묶을 수 있습니다. 실제 업무 메일과 내용이 비슷하므로 유형을 알아 두는 것만으로도 한 번 더 의심하게 됩니다.
- 호스팅 만료·결제 실패 안내: 서비스가 곧 중단된다며 결제 정보 확인을 요구한다.
- 도메인 갱신 안내: 도메인이 만료된다며 연장 링크를 누르라고 한다.
- 관리자 로그인 보안 경고: 새 기기에서 로그인했다며 비밀번호 확인을 요구한다.
- 검색·광고 계정 알림: 사이트에 정책 위반이 있다며 계정 확인을 요구한다.
- 견적서·세금계산서 첨부: 거래처를 사칭해 첨부 파일이나 문서 열람 링크를 보낸다.
그림은 다섯 가지 유형과 각 메일이 노리는 정보를 정리한 것입니다. 공통점은 메일 안의 링크나 첨부 파일로 무언가를 입력하거나 실행하게 만든다는 점입니다.
정상 메일과 피싱 메일을 구분하는 확인 포인트
아래 표는 메일을 열었을 때 확인할 부분마다 정상 메일과 피싱 의심 메일의 차이를 비교한 것입니다. 한 가지라도 이상하면 링크를 누르지 말고 서비스에 직접 접속해 확인합니다.
| 확인 부분 | 정상 메일 | 피싱 의심 신호 |
|---|---|---|
| 보낸 사람 주소 | 서비스의 공식 도메인 | 표시 이름만 그럴듯하고 실제 주소가 다르다 |
| 링크 주소 | 서비스 공식 주소로 이동 | 글자가 비슷하지만 철자나 도메인이 다르다 |
| 요구 내용 | 관리 화면에 들어가 확인하라고 안내 | 메일 안 링크에서 비밀번호나 결제 정보 입력 요구 |
| 말투와 기한 | 일정한 안내 문구 | 오늘 안에, 즉시 등 시간 압박 |
| 첨부 파일 | 예고된 문서만 | 예상하지 못한 압축 파일이나 실행 파일 |
휴대폰에서는 보낸 사람 주소와 링크 주소가 잘 보이지 않습니다. 관리 계정과 관련된 메일은 링크를 누르지 말고, 즐겨찾기나 직접 입력한 주소로 접속해 같은 알림이 있는지 확인하는 습관이 가장 확실합니다.
피싱 링크를 눌렀거나 비밀번호를 입력했을 때
이미 가짜 화면에 정보를 입력했다면 빨리 움직일수록 피해가 줄어듭니다. 아래 순서로 대응합니다.
- 비밀번호 변경: 해당 계정의 비밀번호를 바로 바꿉니다. 같은 비밀번호를 쓴 다른 계정도 모두 바꿉니다.
- 로그인 세션 정리: 지원된다면 다른 기기에서 로그인된 세션을 모두 로그아웃합니다.
- 2단계 인증 켜기: 꺼져 있었다면 바로 켜고, 복구 연락처가 바뀌지 않았는지 확인합니다.
- 변경 흔적 확인: 관리자 계정 목록, 연락처, 결제 정보, 네임서버 설정이 바뀌었는지 살펴봅니다.
- 기기 점검: 첨부 파일을 열었다면 백신으로 PC를 검사하고, 그전까지는 다른 기기에서 비밀번호를 바꿉니다.
- 공유와 신고: 사칭된 서비스와 사내에 알리고, 해킹 피해가 의심되면 KISA 118 상담을 받습니다.
계정에 이미 누군가 들어온 흔적이 있다면 사이트 변조나 개인정보 유출로 번졌는지 함께 확인해야 합니다. 신고 기준은 KISA 개인정보 침해사고 신고 및 상담에서 볼 수 있고, 서버 쪽 확인 순서는 홈페이지 해킹 대처 순서 7단계를 참고하세요.
피싱 메일 예방 체크리스트
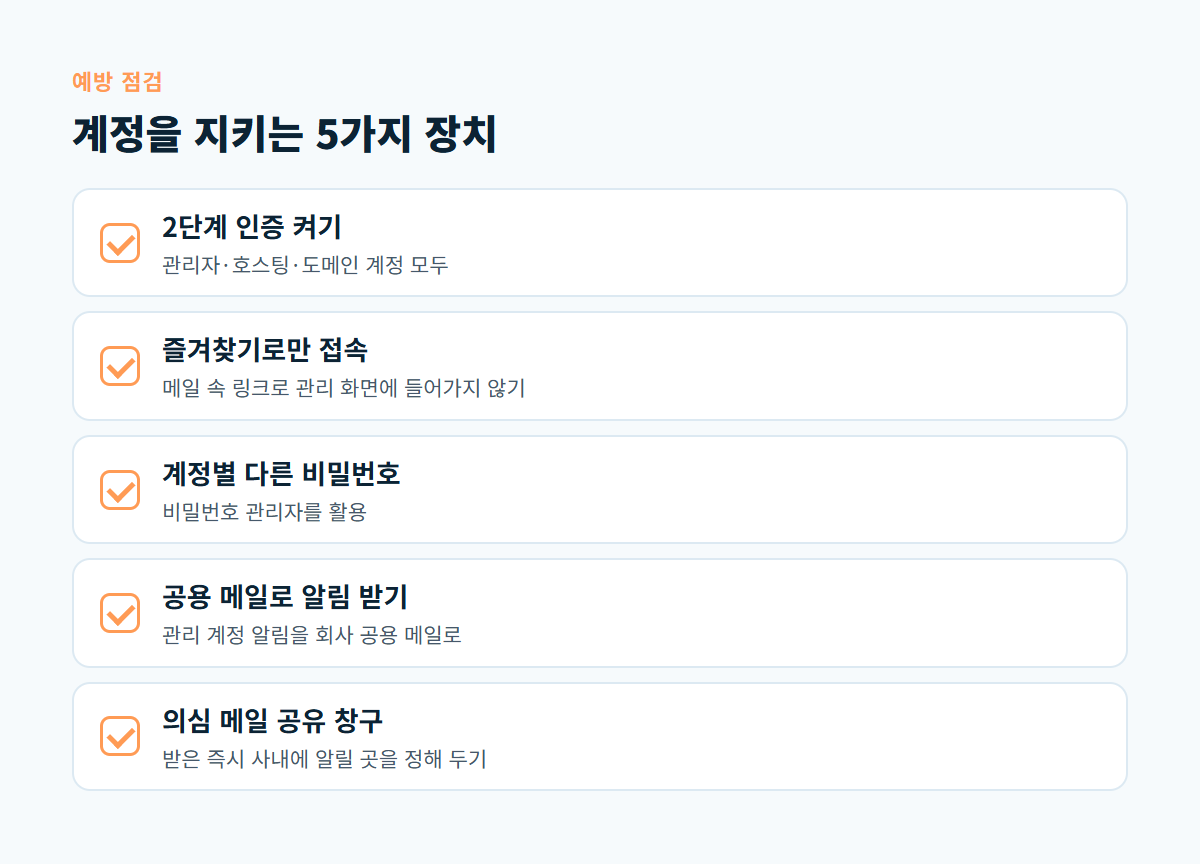
피싱 메일을 완전히 막을 수는 없지만, 속더라도 계정을 넘겨주지 않게 하는 장치는 미리 만들 수 있습니다.
- 관리자, 호스팅, 도메인 계정에 2단계 인증을 켠다.
- 관리 화면은 즐겨찾기로만 접속한다.
- 계정마다 다른 비밀번호를 쓰고 비밀번호 관리자를 활용한다.
- 관리 계정 알림 메일은 회사 공용 메일로 받는다.
- 의심 메일을 받으면 사내에 공유하는 창구를 정해 둔다.
비밀번호 관리자는 대개 저장해 둔 사이트 주소에서만 자동 입력을 제안하므로, 늘 채워지던 비밀번호가 채워지지 않는다면 가짜 페이지를 의심하는 신호가 됩니다. 2단계 인증을 켜는 방법은 관리자 계정 2단계 인증 설정에서 다룹니다.
디코랩이 돕는 방식
디코랩은 운영 중인 홈페이지의 수정, 오류 확인, 개선 작업을 맡고 있습니다. 관리자 계정이 탈취된 것 같다면 비밀번호부터 바꾼 뒤 유지보수 접수 게시판에 비밀글로 증상을 남겨 주세요. 계정 목록과 변경 흔적을 확인하는 범위를 안내합니다.
자주 묻는 질문
메일을 열기만 해도 위험한가요?
대부분의 피해는 링크를 누르고 정보를 입력하거나 첨부 파일을 실행할 때 생깁니다. 의심스러운 메일은 열었더라도 링크와 첨부 파일을 건드리지 말고 삭제하거나 사내에 공유하세요.
2단계 인증을 켜면 피싱에 안전한가요?
비밀번호만 빼앗겼을 때의 피해는 크게 줄어듭니다. 다만 가짜 화면에 인증 코드까지 입력하면 뚫릴 수 있으므로, 즐겨찾기로 접속하는 습관을 함께 지켜야 합니다.
진짜 업체 메일인지 확인할 방법이 있나요?
메일 안의 링크나 전화번호가 아니라 업체 공식 사이트에 직접 접속하거나 알고 있는 고객센터 번호로 확인하세요. 진짜 알림이라면 관리 화면에도 같은 내용이 있습니다.
회사 메일 주소를 사칭한 메일이 오는데 막을 수 있나요?
발송 도메인 인증(SPF·DKIM·DMARC)을 설정하면 우리 도메인을 사칭한 메일을 수신 측이 걸러 내는 데 도움이 됩니다. 설정은 메일 서비스와 도메인 관리 화면에서 함께 진행합니다.
관리자 계정이나 홈페이지에 이상한 변경이 보인다면 사이트 주소와 확인한 증상을 정리해 디코랩 프로젝트 문의로 보내 주세요.
댓글0
댓글 작성 권한이 없습니다